
开源透明
Apache-2.0 开源,默认不连接项目方服务器,不收集、不上报任何数据。
从域名解析、内网穿透,到反向代理、HTTPS 证书;从 WAF、入侵防护,到统一登录与文件共享,家庭网络和服务器入口要用的能力,Gately 都整合在一个后台里。装在 NAS、软路由或云服务器上,打开浏览器就能配置和运维。
运行平台与集成
每一条都对应着已经可以用的功能。
Apache-2.0 开源,默认不连接项目方服务器,不收集、不上报任何数据。
DDNS、穿透、反向代理、证书、WAF、组网、Docker、文件服务,在同一个后台管理。
WAF、入侵封禁、IP 与地区规则、单点登录和两步验证,按站点分别配置。
登录、配置修改与敏感内容查看都有记录,谁在什么时候做了什么,一查便知。
每次修改都保留历史版本,可以对比差异,改错了一键恢复。
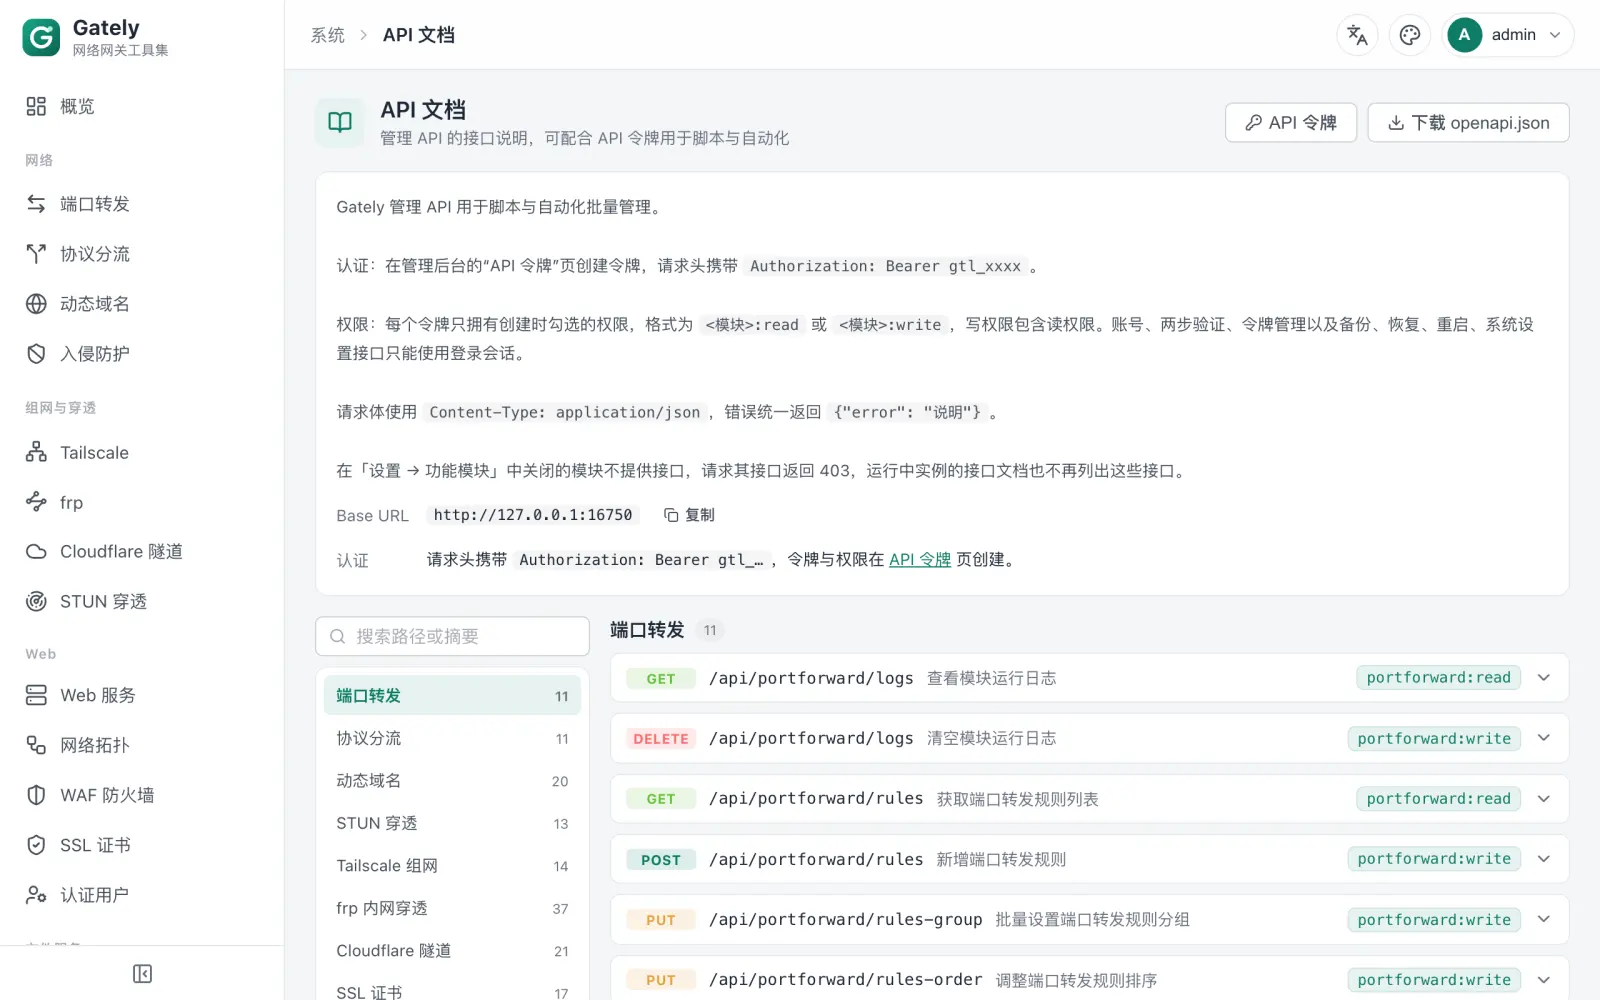
管理界面基于同一套 REST 接口,令牌按模块授权,附带 OpenAPI 文档、命令行与 MCP。
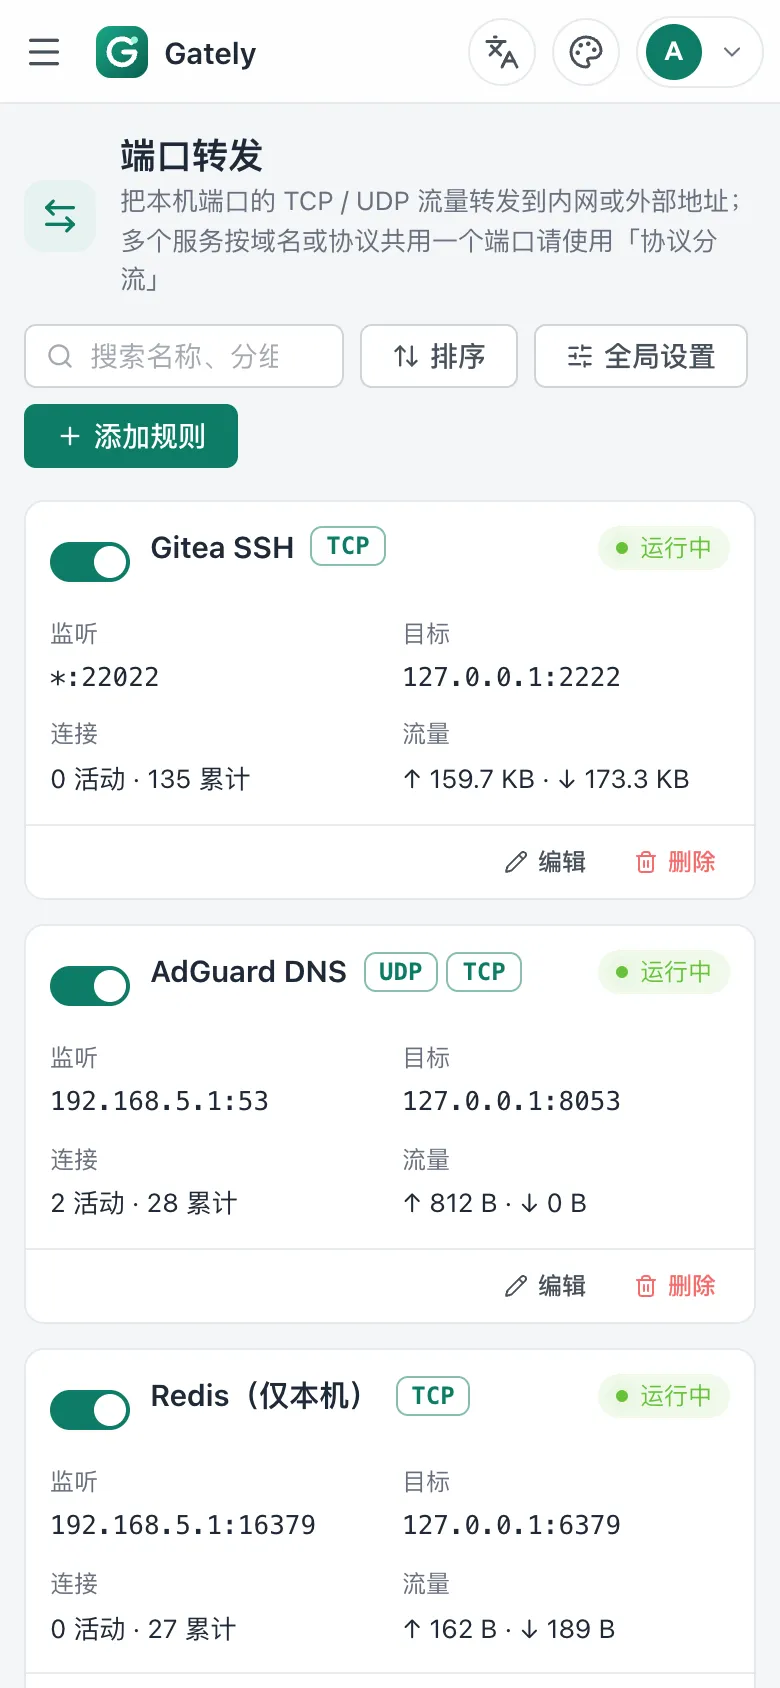
管理界面为手机屏幕单独适配,出门在外也能看状态、改配置。
一条命令或一个安装包就能跑起来,所有设置都在浏览器里完成。
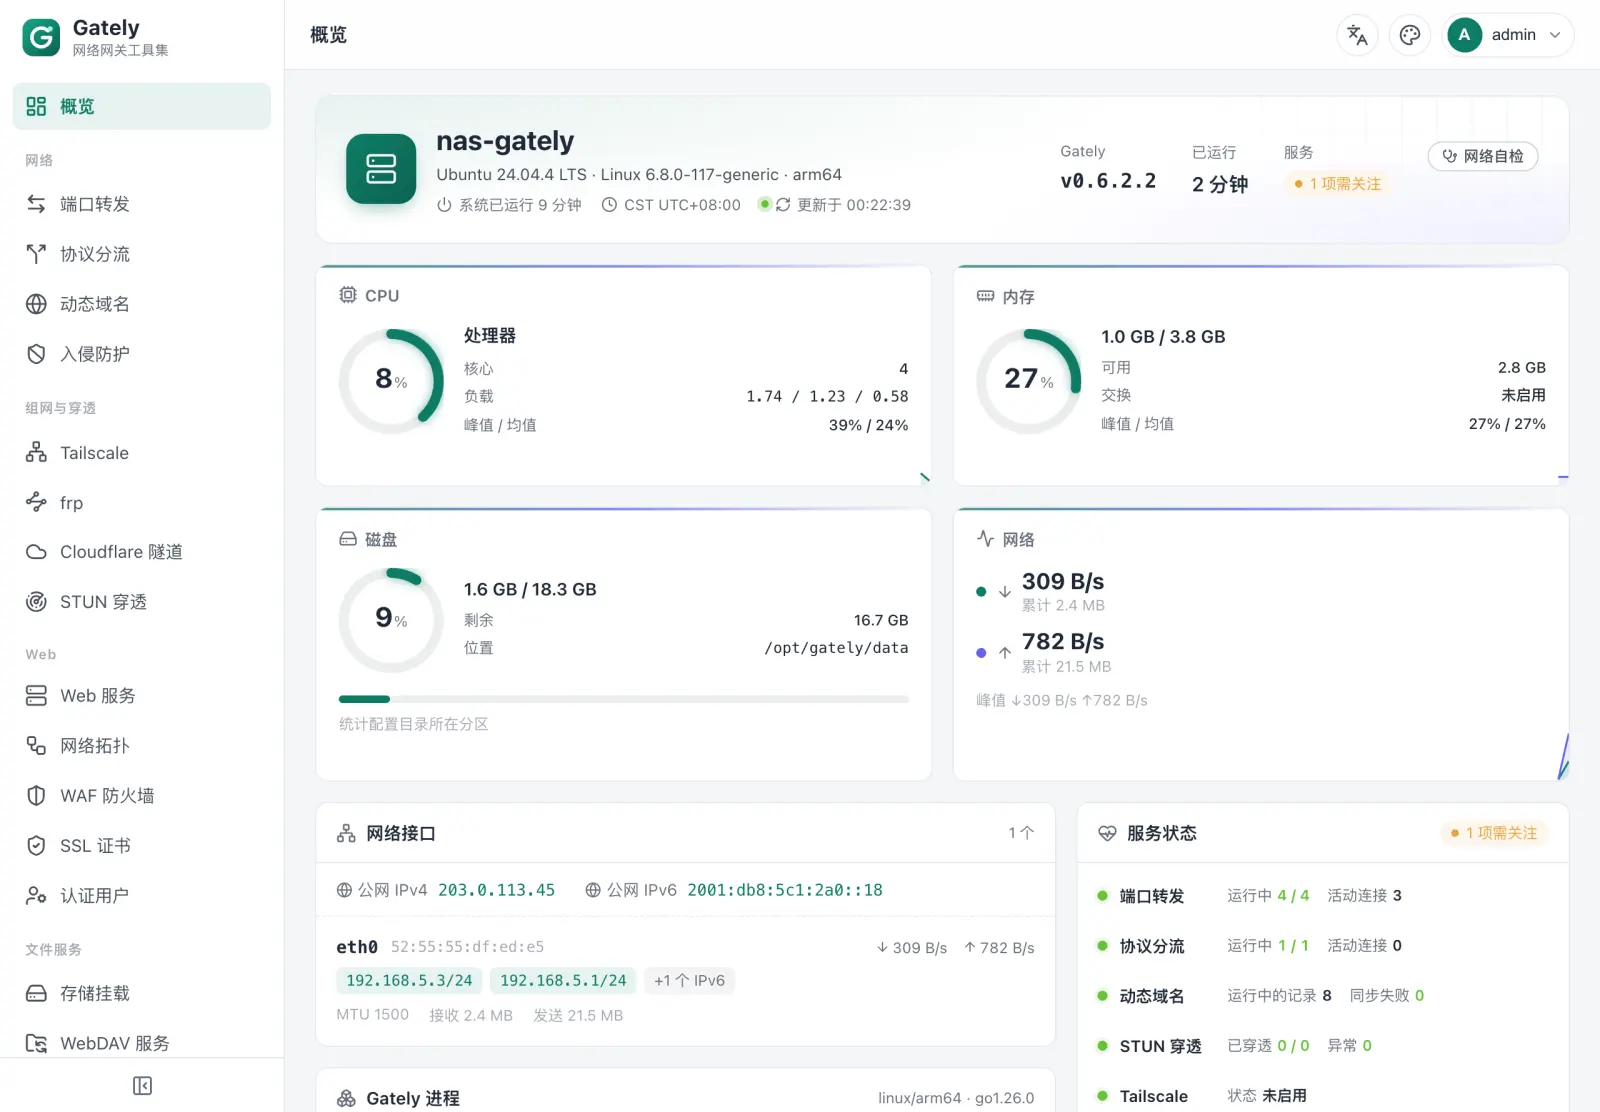
概览页集中显示主机资源、网卡与公网地址,以及每个模块的运行状态。哪里需要处理,打开就知道。
实时展示请求从公网经监听、站点到后端的路径,每个节点都带有 QPS、错误数和活跃访客。
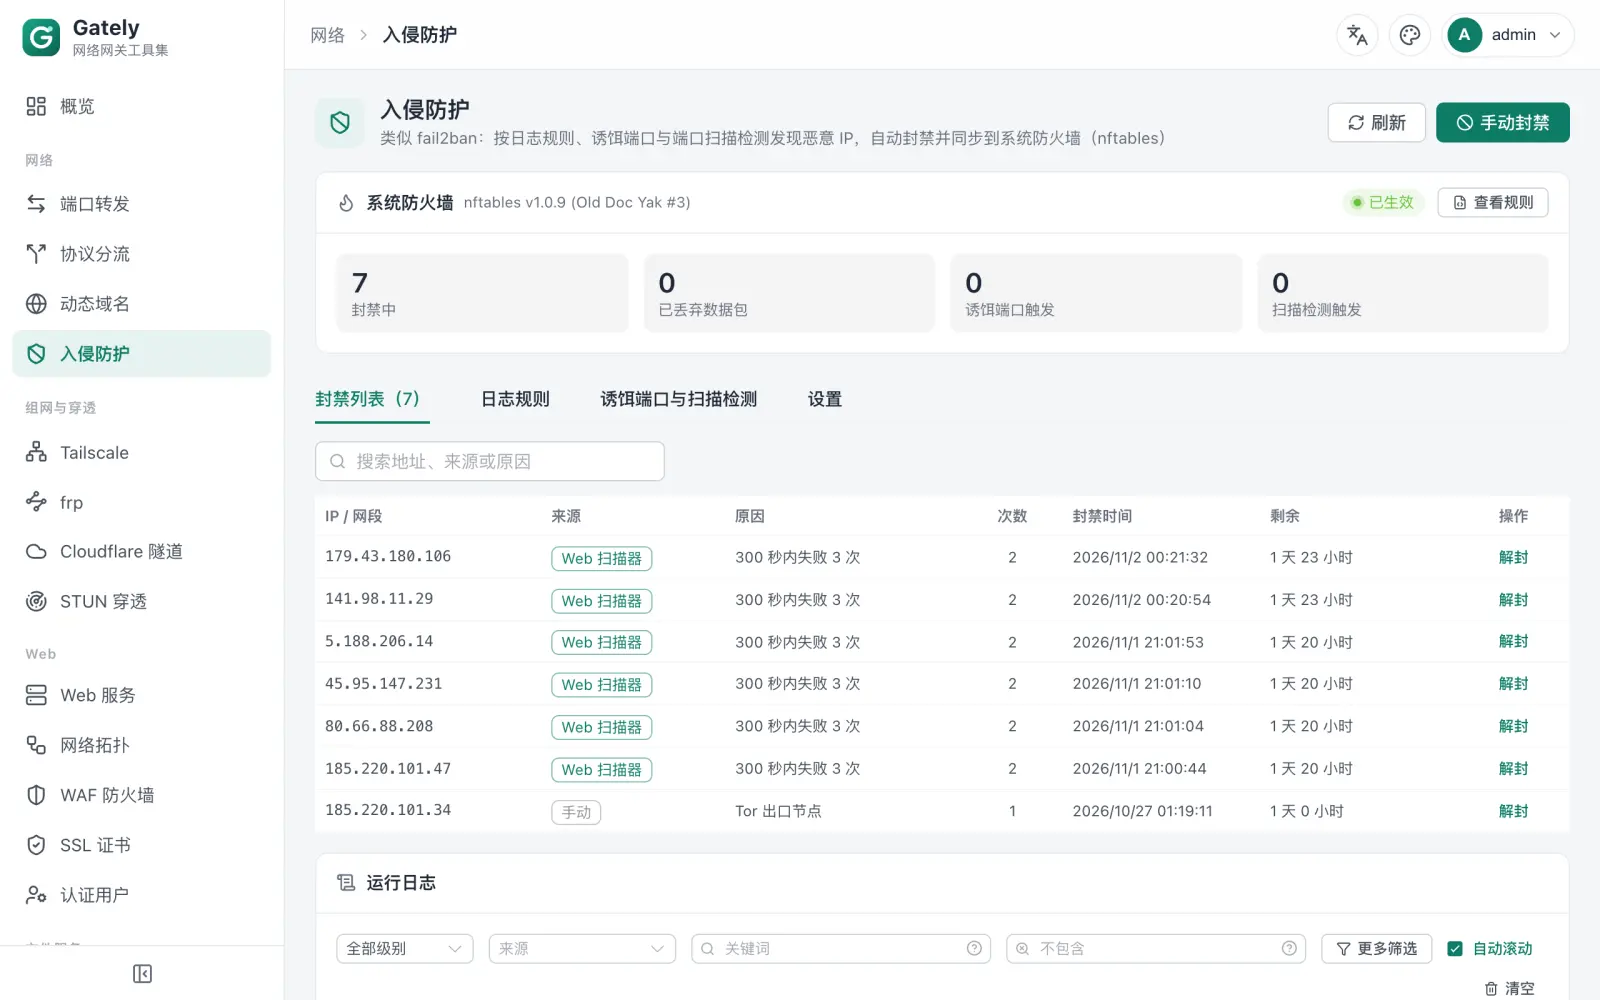
每个站点可以单独启用 WAF、IP 规则和登录认证;入侵防护按日志规则自动封禁,并同步到系统防火墙。
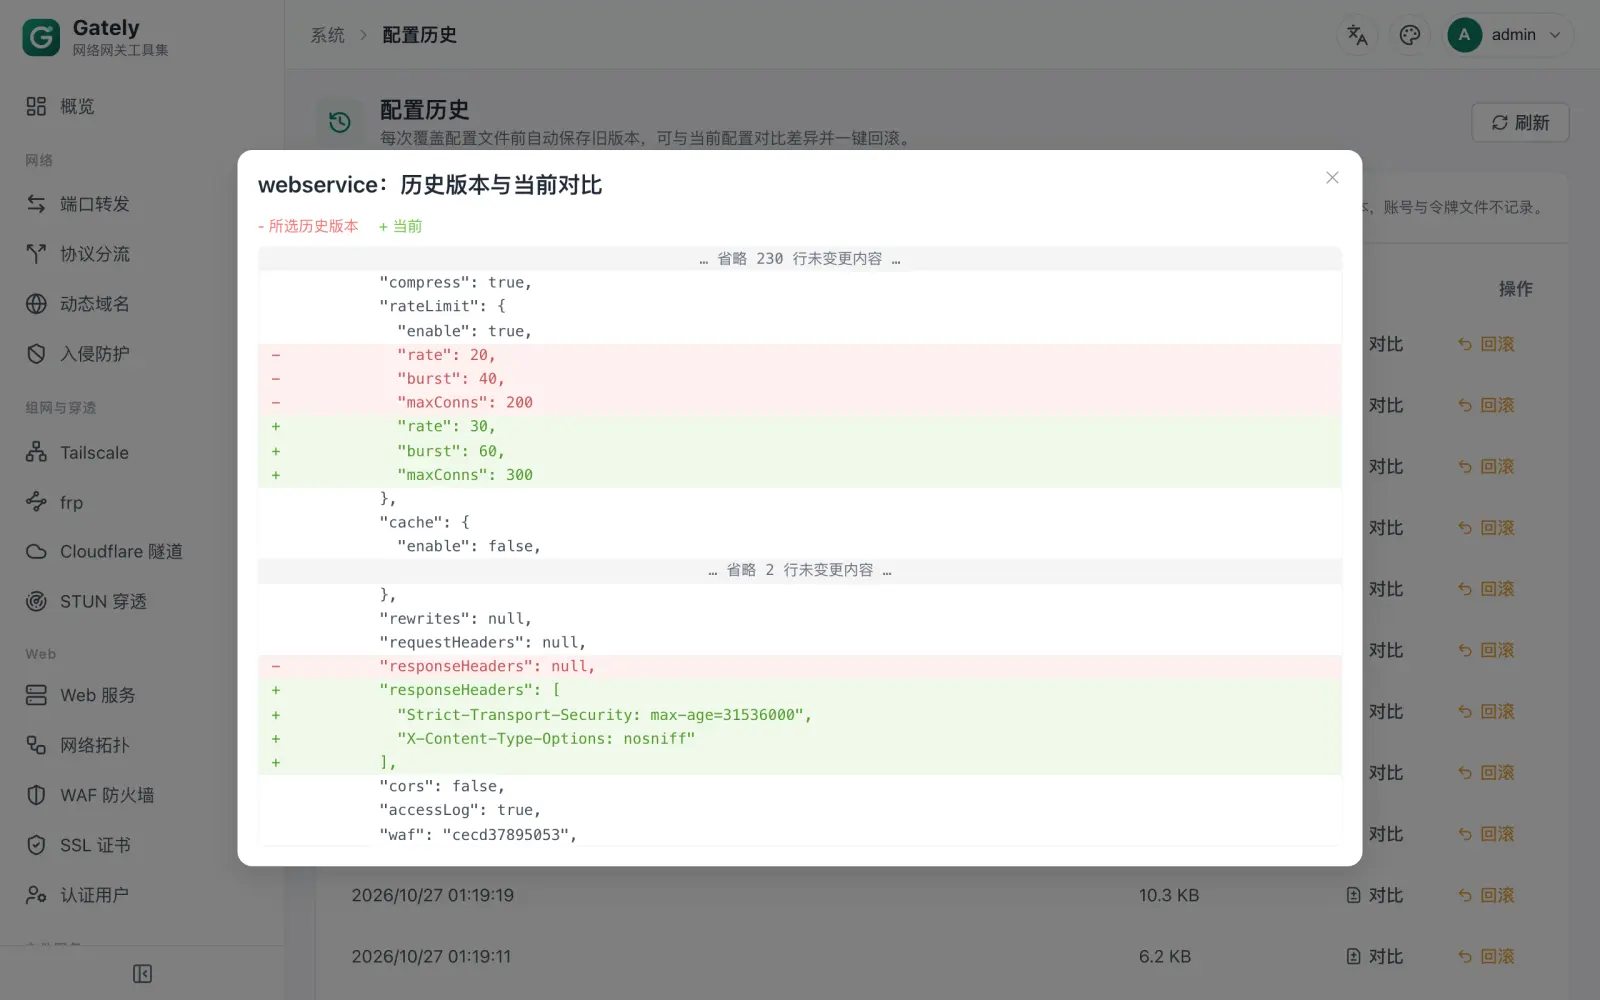
登录、配置修改和敏感内容查看都记入审计日志;被覆盖的配置文件保留历史版本,可以对比差异、一键回滚。
管理界面本身就基于 REST API 构建。令牌按模块授予只读或读写,内置 OpenAPI 文档,写脚本批量操作很方便。
导航、列表和表单都针对手机屏幕重新排版。用手机浏览器打开同一个地址,就能查看状态、修改配置。
从给家里配一个域名,到守好一整排网站,都在同一个界面里完成。
阿里云、Cloudflare、腾讯云、DNSPod、华为云、Route 53、OVH、Gandi、Namecheap 等主流服务商;URL / 网卡 / 命令取 IP,IPv4 与 IPv6,Webhook 通知。
TCP / UDP 打洞与保活,UPnP / NAT-PMP,自动在本机防火墙放行端口,内置转发;公网地址变化时触发 Webhook 与脚本。
TCP / UDP、IPv4 / IPv6、端口段、多目标故障转移、连接数限制与流量统计;可向下游发送 PROXY 协议,保留真实客户端地址。
按连接的首个数据包识别协议,让 HTTPS、SSH、RDP、OpenVPN 等 20 种协议共用一个端口;TLS 按 SNI 与 ALPN、HTTP 按 Host 分流,不解密流量;可向后端发送 PROXY 协议。
以进程托管方式集成 Tailscale、NetBird、frp(frpc / frps)与 cloudflared 隧道,支持在线安装、更新、回滚与卸载。
点击飞牛桌面图标,管理界面在 /app/gately/ 下打开。局域网地址与远程访问飞牛的域名都能直接使用,无需额外开放或映射端口,访问控制由飞牛负责。
开启「飞牛登录态自动登录」后,已登录飞牛的管理员直接进入 Gately,无需再输入密码与两步验证码;普通飞牛用户仍需登录。默认关闭。
以 root 运行,可监听 80/443、管理 Docker、使用 Web 终端;配置卸载时默认保留,升级时安装新版 .fpk 即可。
镜像支持 amd64、arm64、arm/v7。启动后访问 http://设备IP:16680,用默认账号 admin 与默认密码 gately.cn 登录,登录后请立即修改密码。
docker run -d --name gately --network host \
  -v ./gately-data:/etc/gately \
  -v /var/run/docker.sock:/var/run/docker.sock \
ghcr.io/wangwanjie/gately:latest不需要。Gately 不连接任何项目方服务器,也不会上报信息;默认会匿名向 GitHub 查询新版本与安全公告,可以关闭。
家庭 NAS、软路由、云主机与各类服务器均可,提供 Linux(amd64 / arm64 / arm / mips / mipsle / riscv64)、macOS、Windows、FreeBSD 二进制,amd64 / arm64 / arm/v7 的 Docker 镜像,以及飞牛 fnOS 原生应用安装包和 OpenWrt 安装包(.ipk / .apk)。
支持。每个版本附带飞牛离线安装包(.fpk),在应用中心手动安装。它接入飞牛统一网关,点击桌面图标即可打开,远程访问飞牛的域名同样可用;在「设置 → 访问控制」开启「飞牛登录态自动登录」后,已登录的飞牛管理员可直接进入,无需再输入密码与两步验证码。
这些模块需要直接监听宿主机端口。不需要 Docker 管理时,可去掉 docker.sock 挂载。
