
Abierto y transparente
Código abierto con licencia Apache-2.0. Por defecto no se conecta a servidores del proyecto y no recoge ni envía ningún dato.
DNS y traversal de NAT, proxy inverso y certificados HTTPS, WAF y prevención de intrusiones, inicio de sesión único y archivos compartidos: todo lo que tu red doméstica y tus servidores necesitan en la entrada, en un solo panel. Instálalo en un NAS, un router por software o un servidor en la nube y configúralo todo desde el navegador.
Plataformas e integraciones
Cada punto corresponde a una función que ya puedes usar.
Código abierto con licencia Apache-2.0. Por defecto no se conecta a servidores del proyecto y no recoge ni envía ningún dato.
DDNS, traversal de NAT, proxy inverso, certificados, WAF, redes privadas, Docker y servicios de archivos en un solo panel.
WAF, bloqueo de intrusiones, reglas por IP y país, inicio de sesión único y verificación en dos pasos, configurables por sitio.
Se registran los inicios de sesión, los cambios de configuración y el acceso a contenido sensible: quién hizo qué y cuándo.
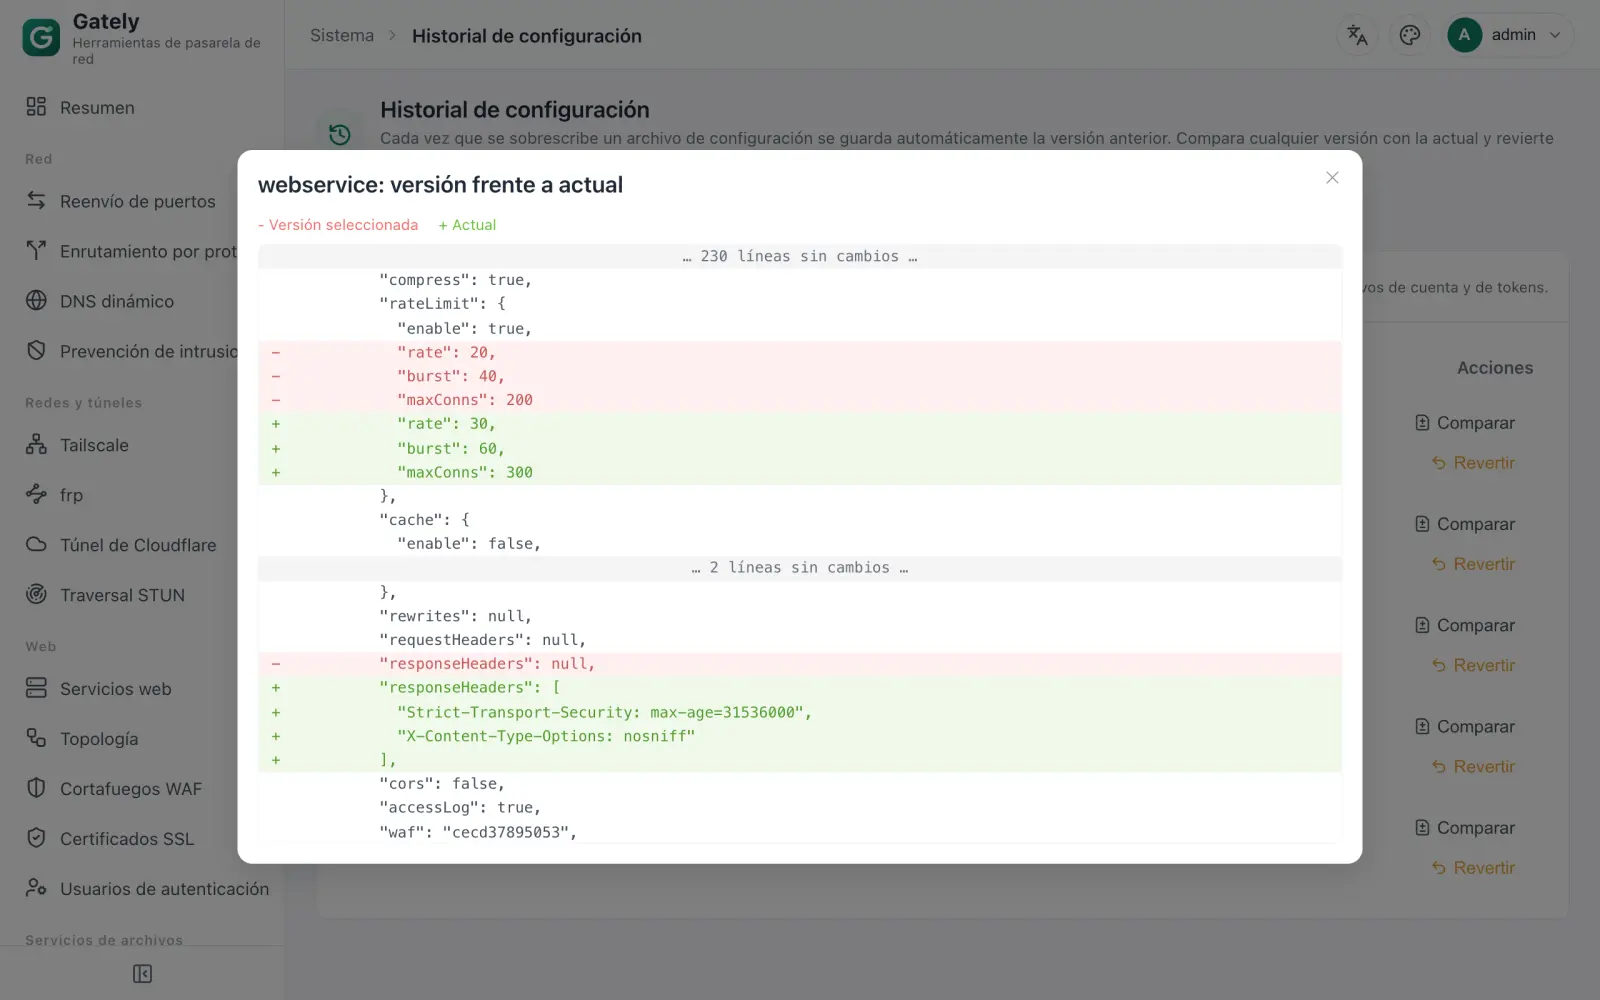
Cada cambio conserva la versión anterior. Compara las diferencias y restaura con un clic si algo sale mal.
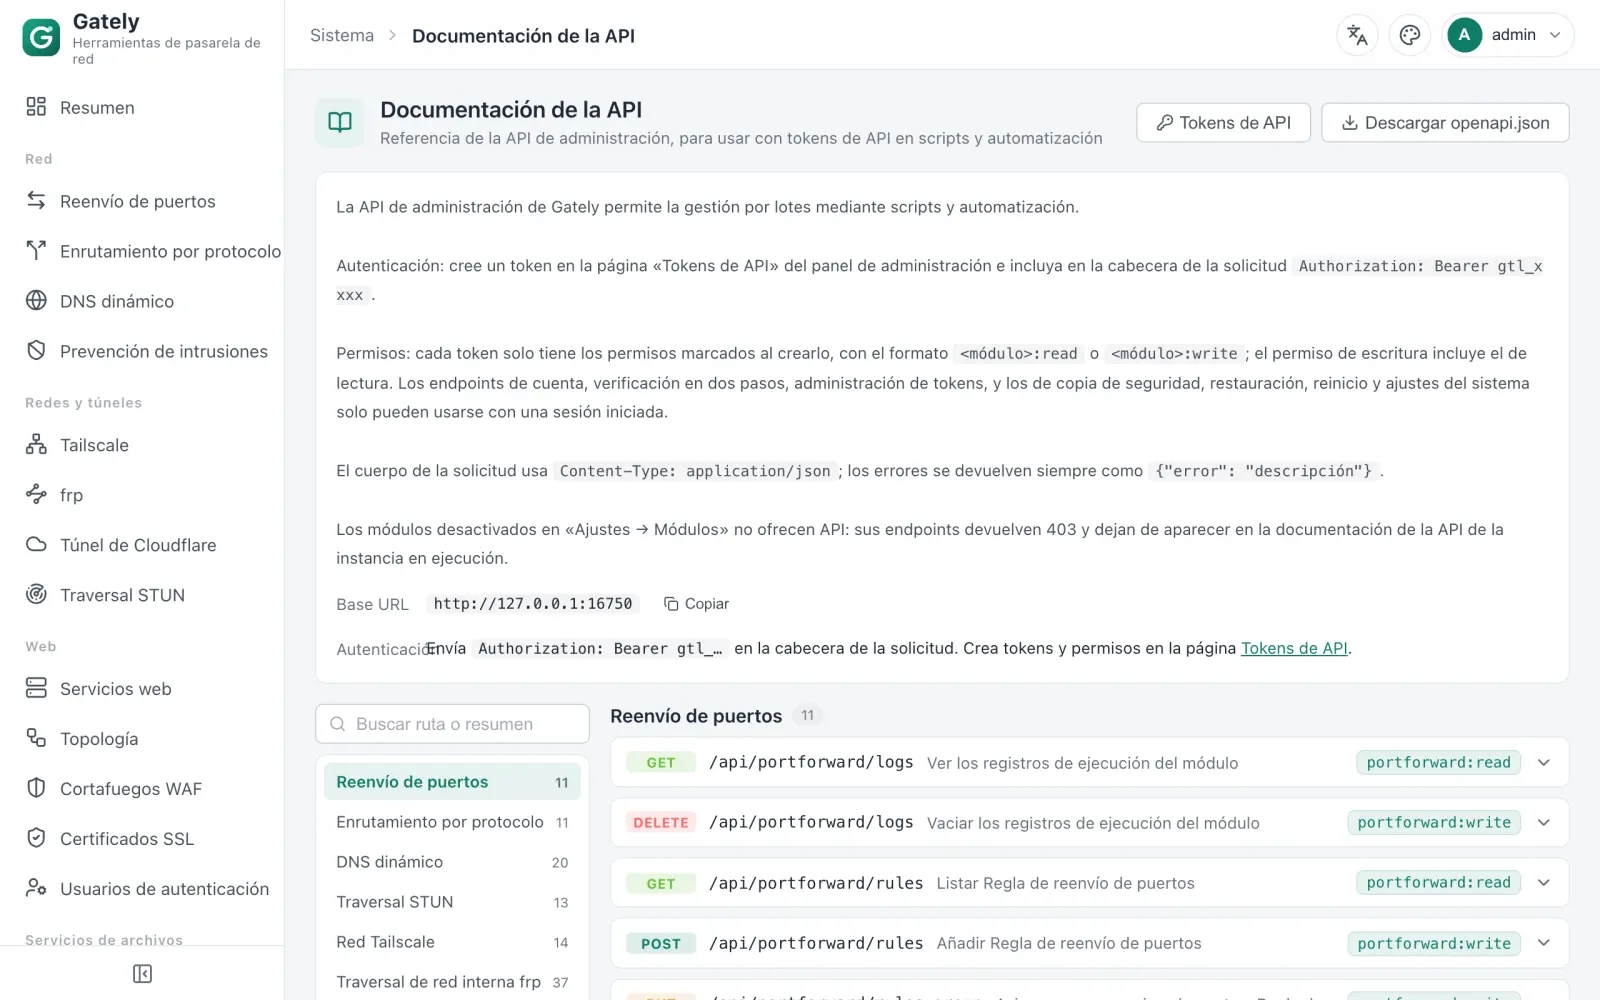
El panel de administración usa la misma API REST. Los tokens se autorizan por módulo, con documentación OpenAPI, CLI y MCP.
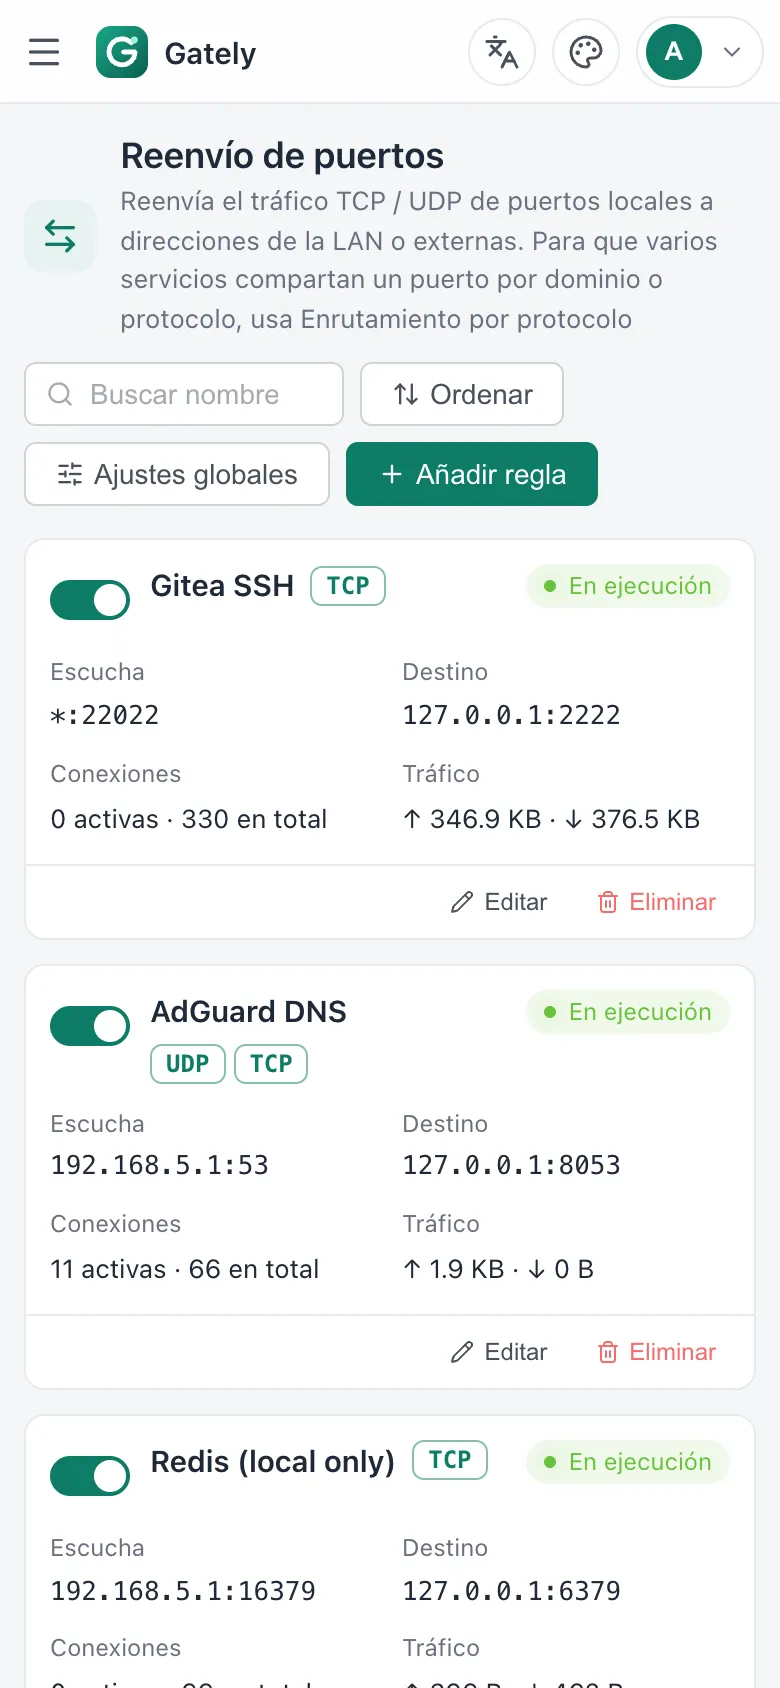
El panel tiene un diseño propio para pantallas de móvil, así que puedes ver el estado y cambiar ajustes desde cualquier sitio.
Un comando o un paquete basta para ponerla en marcha, y todo se configura desde el navegador.
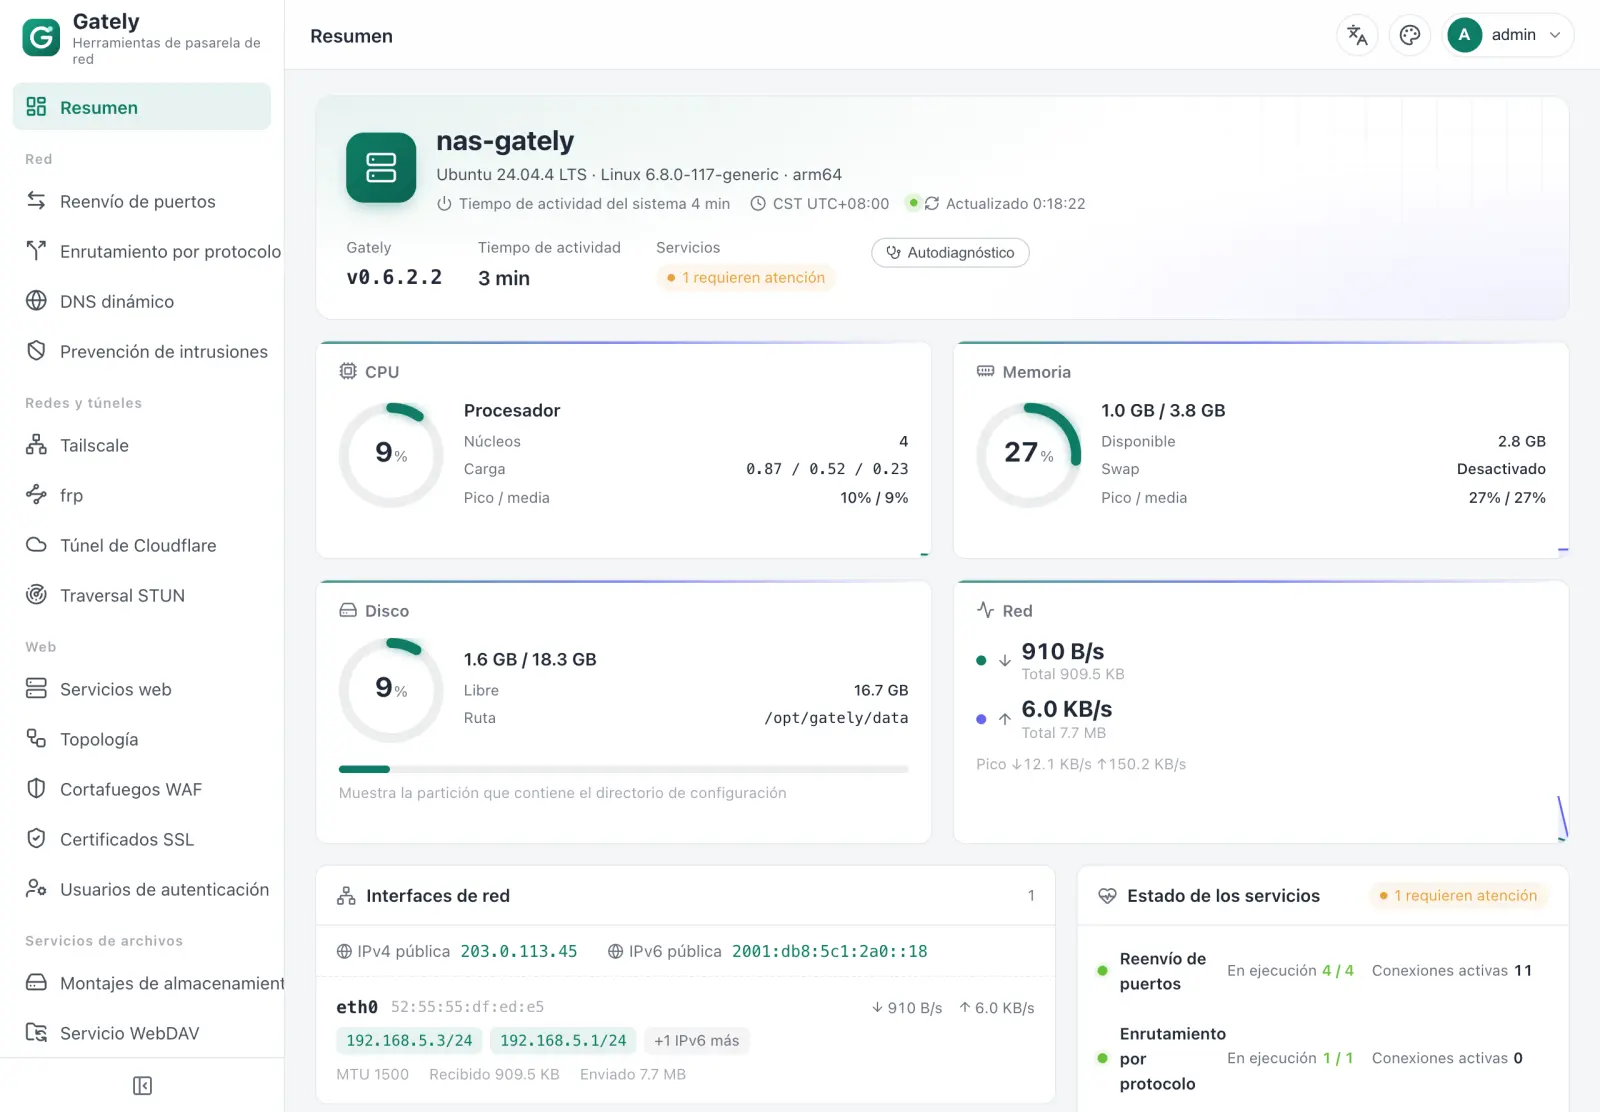
El resumen muestra los recursos del host, las interfaces de red y las direcciones públicas, junto con el estado de cada módulo. Lo que necesita atención salta a la vista.
Un mapa en directo de cómo viajan las peticiones desde Internet, pasando por listeners y sitios, hasta los backends, con QPS, errores y visitantes activos en cada nodo.
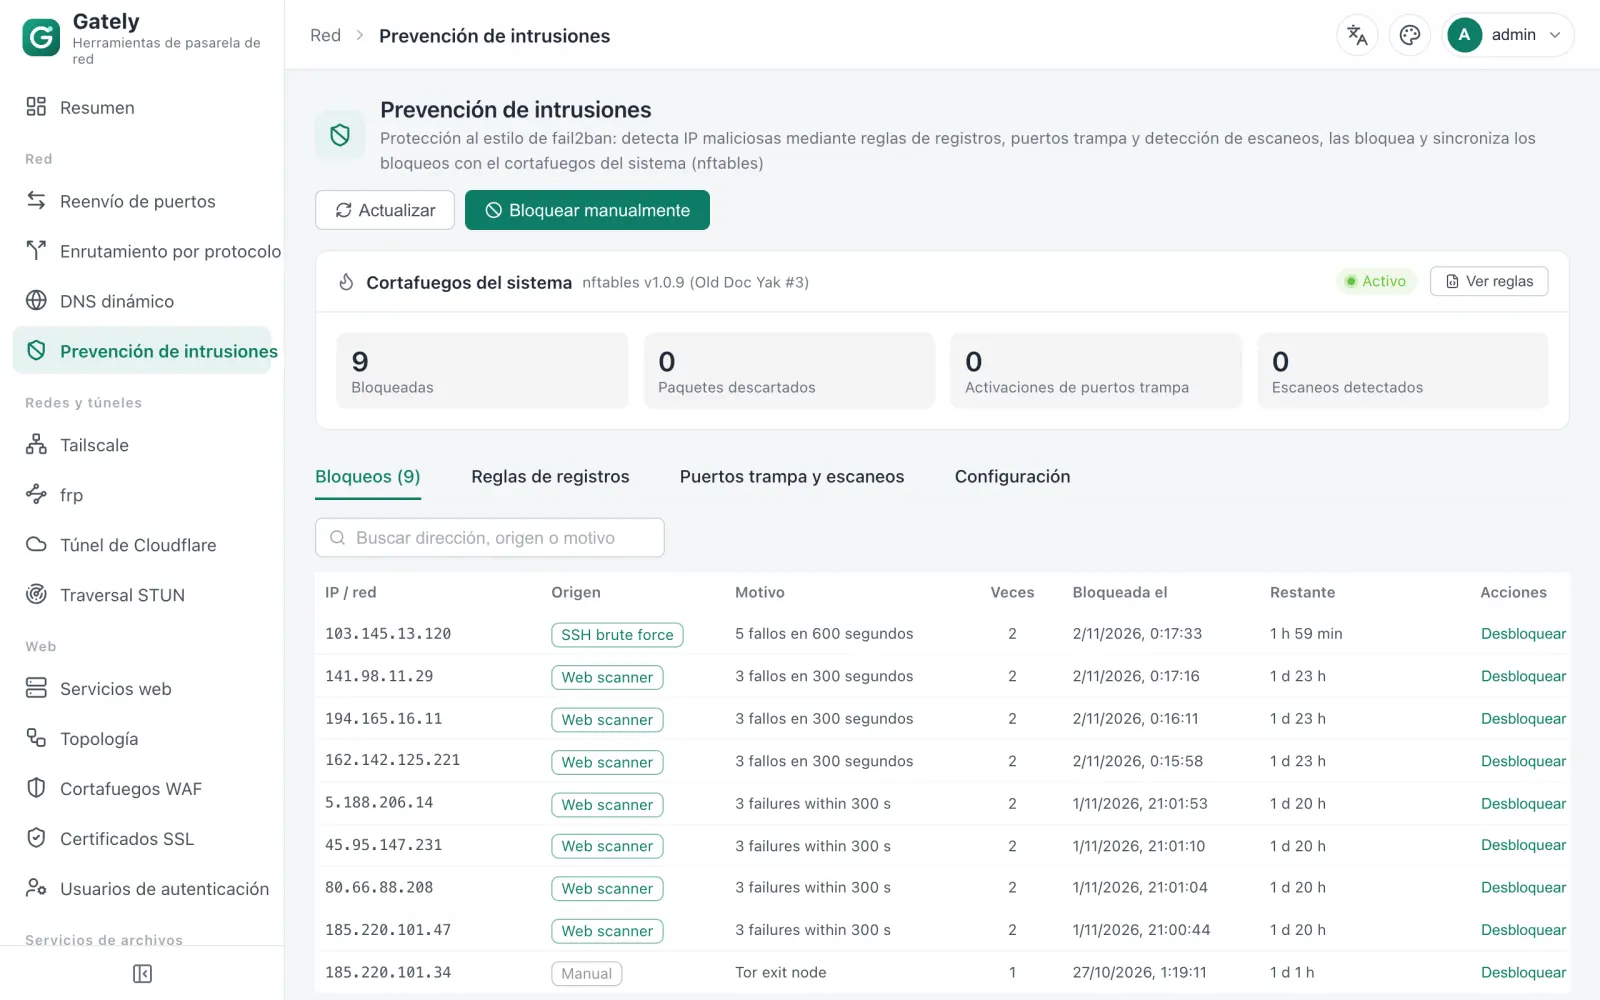
Cada sitio puede activar su propio WAF, reglas de IP e inicio de sesión. La prevención de intrusiones bloquea automáticamente según reglas de registro y lo sincroniza con el cortafuegos del sistema.
Los inicios de sesión, los cambios de configuración y el acceso a contenido sensible quedan en el registro de auditoría. Los archivos de configuración sobrescritos conservan sus versiones anteriores, con diferencias y reversión en un clic.
El propio panel de administración está construido sobre la API REST. Los tokens reciben acceso de solo lectura o de lectura y escritura por módulo, y la documentación OpenAPI integrada facilita automatizar tareas con scripts.
La navegación, las listas y los formularios se reorganizan para pantallas pequeñas. Abre la misma dirección en el navegador del móvil para ver el estado y cambiar ajustes.
Desde apuntar un dominio a tu casa hasta proteger una fila entera de sitios web, todo se hace en la misma interfaz.
Los principales proveedores, entre ellos Alibaba Cloud, Cloudflare, Tencent Cloud, DNSPod, Huawei Cloud, Route 53, OVH, Gandi y Namecheap; detecta tu IP por URL, interfaz de red o comando, con IPv4 e IPv6 y avisos por webhook.
Perforación de NAT y mantenimiento de la conexión en TCP / UDP, UPnP / NAT-PMP, apertura automática del puerto en el cortafuegos del host y reenvío integrado; lanza webhooks y scripts cuando cambia la dirección pública.
TCP / UDP, IPv4 / IPv6, rangos de puertos, conmutación por error entre varios destinos, límites de conexiones y estadísticas de tráfico; puede enviar el protocolo PROXY al siguiente salto para conservar la dirección real del cliente.
Identifica el protocolo por los primeros bytes de cada conexión para que HTTPS, SSH, RDP, OpenVPN y hasta 20 protocolos compartan un puerto; TLS se enruta por SNI y ALPN y HTTP por Host, sin descifrar el tráfico; puede enviar el protocolo PROXY a los backends.
Supervisa los túneles de Tailscale, NetBird, frp (frpc / frps) y cloudflared como procesos gestionados, con instalación, actualización, reversión y desinstalación en línea.
Paquetes sin conexión para x86 y ARM que se instalan manualmente desde el Centro de aplicaciones. Ábrelo desde el escritorio de fnOS a través de la pasarela unificada de fnOS; los administradores que ya han iniciado sesión en fnOS entran directamente.
Haz clic en el icono del escritorio de fnOS y la interfaz de administración se abre en /app/gately/. Funcionan tanto la dirección de la red local como tu dominio remoto de fnOS, sin abrir ni redirigir puertos adicionales, y fnOS se encarga del control de acceso.
Activa Iniciar sesión con fnOS y los administradores que ya tengan la sesión iniciada en fnOS entran directamente en Gately, sin contraseña ni código de verificación en dos pasos. Los usuarios normales de fnOS siguen iniciando sesión. Desactivado por defecto.
Se ejecuta como root, así que puede escuchar en 80/443, gestionar Docker y abrir el terminal web. La configuración se conserva al desinstalar, y para actualizar basta con instalar el .fpk más reciente.
Hay imágenes para amd64, arm64 y arm/v7. Tras arrancar, abre http://IP_DEL_DISPOSITIVO:16680 e inicia sesión con la cuenta predeterminada admin y la contraseña predeterminada gately.cn; cámbiala enseguida.
docker run -d --name gately --network host \
  -v ./gately-data:/etc/gately \
  -v /var/run/docker.sock:/var/run/docker.sock \
ghcr.io/wangwanjie/gately:latestNo. Gately no se conecta a ningún servidor del proyecto y no envía ningún dato; por defecto consulta de forma anónima en GitHub las versiones nuevas y los avisos de seguridad, algo que se puede desactivar.
En NAS domésticos, routers software, servidores en la nube y servidores de todo tipo. Hay binarios para Linux (amd64 / arm64 / arm / mips / mipsle / riscv64), macOS, Windows y FreeBSD, además de imágenes Docker para amd64 / arm64 / arm/v7, un paquete de aplicación nativa para fnOS y paquetes para OpenWrt (.ipk / .apk).
Sí. Cada versión incluye paquetes sin conexión para fnOS (.fpk) que se instalan manualmente desde el Centro de aplicaciones. Gately se integra en la pasarela unificada de fnOS, de modo que se abre desde el icono del escritorio y también funciona a través de tu dominio remoto de fnOS. Activa Iniciar sesión con fnOS en Ajustes → Control de acceso y los administradores de fnOS con la sesión iniciada entran directamente, sin contraseña ni código de verificación en dos pasos.
Estos módulos escuchan directamente en puertos del host. Si no necesitas la gestión de Docker, puedes quitar el montaje de docker.sock.
Gratis, de código abierto y listo nada más instalarlo. ¿Dudas? Encuéntranos en el grupo de Telegram.
 Escanea con el móvil para unirte al grupo de Telegram