
一个 443 端口跑所有服务
运营商或公司网络只放行 443,或者家里只映射得出一个公网端口,但你想同时对外提供 HTTPS 网站、SSH 和远程桌面。协议分流读取每个连接最先发来的数据识别协议,再把整条连接转给对应的后端,一个端口就能分给多个服务。
适用场景与前提
- 想让网站、SSH、RDP(或 OpenVPN、SOCKS 等)共用一个 TCP 端口,本文以 443 为例;
- 这台机器的 443 端口没有被其他程序占用(nginx、haproxy 或 Gately 自己的 Web 服务监听过 443 时,先把它改到别的端口);
- Gately 直接监听宿主机端口:Docker 部署使用
--network host(见快速开始); - 网站需要 HTTPS 证书,推荐泛域名证书,也可以是任何覆盖网站域名的证书。
结果是什么样
访客 ─443─▶ 协议分流 ─┬─ SSH ─▶ 127.0.0.1:22
                      ├─ RDP ─▶ 192.0.2.20:3389
                      └─ 其余 ─▶ 127.0.0.1:8443
(Web 服务,终止 TLS)- 协议分流只转发,不解密;TLS 在 Web 服务的监听上结束,证书放在 Gately 的「SSL 证书」里;
- 协议分流向 Web 服务发送 PROXY 协议头,网站看到的是访客的真实 IP;
- 协议分流只处理 TCP。HTTP/3(QUIC)等 UDP 流量不经过它,需要的话为 UDP 另开规则或端口。
步骤
下面所有名称、端口、地址都可以替换成你自己的。
1. 准备网站的后端
- 打开侧边栏「Web → SSL 证书」,确认已有覆盖网站域名的证书(没有时先按泛域名证书教程申请)。
- 打开「Web → Web 服务」,点页头的「全局设置」。
- 在「可信 PROXY 来源」填
127.0.0.0/8,点「保存」。只有这里列出的地址发来的 PROXY 头才会被采信,协议分流从本机转发,所以填回环地址段。 - 点「添加监听」,填写:
- 名称:
内部 HTTPS 入口; - 监听地址:
127.0.0.1(只让本机的协议分流连进来,外部访问不到这个端口); - 端口:
8443; - HTTPS:保持开启;
- 打开「接收 PROXY 协议」。
- 名称:
- 点「保存」。监听卡片显示「运行中」。
- 在这个监听卡片上点「添加站点」,在「域名」填
nas.example.com,「类型」选「反向代理」,「后端地址」填http://192.168.1.10:5000(你的应用地址),点「保存」。
打开了「接收 PROXY 协议」却没有填可信来源
监听会启动失败,运行日志显示「已开启接收 PROXY 协议,但未配置可信来源」。先完成第 3 步再保存监听。
2. 添加协议分流规则
- 打开侧边栏「网络 → 协议分流」,点「添加规则」。
- 填写基本项:名称
443 入口,协议保持TCP(双栈),监听地址留空,监听端口443。 - 在「分流路由」里把第 1 条路由的协议选为「SSH」,名称
ssh,目标地址127.0.0.1,目标端口22,PROXY 保持「不发送」(sshd 不认识 PROXY 协议头)。 - 点「添加路由」,协议选「RDP 远程桌面」,名称
rdp,目标地址192.0.2.20(Windows 电脑的内网地址),目标端口3389,PROXY 保持「不发送」。 - 在「默认目标」填
127.0.0.1,「目标端口」填8443,「默认目标 PROXY」选「PROXY v2」。HTTPS 以及没有匹配到任何路由的连接都交给它。 - 点「保存」。规则卡片显示监听
:443与路由数量。
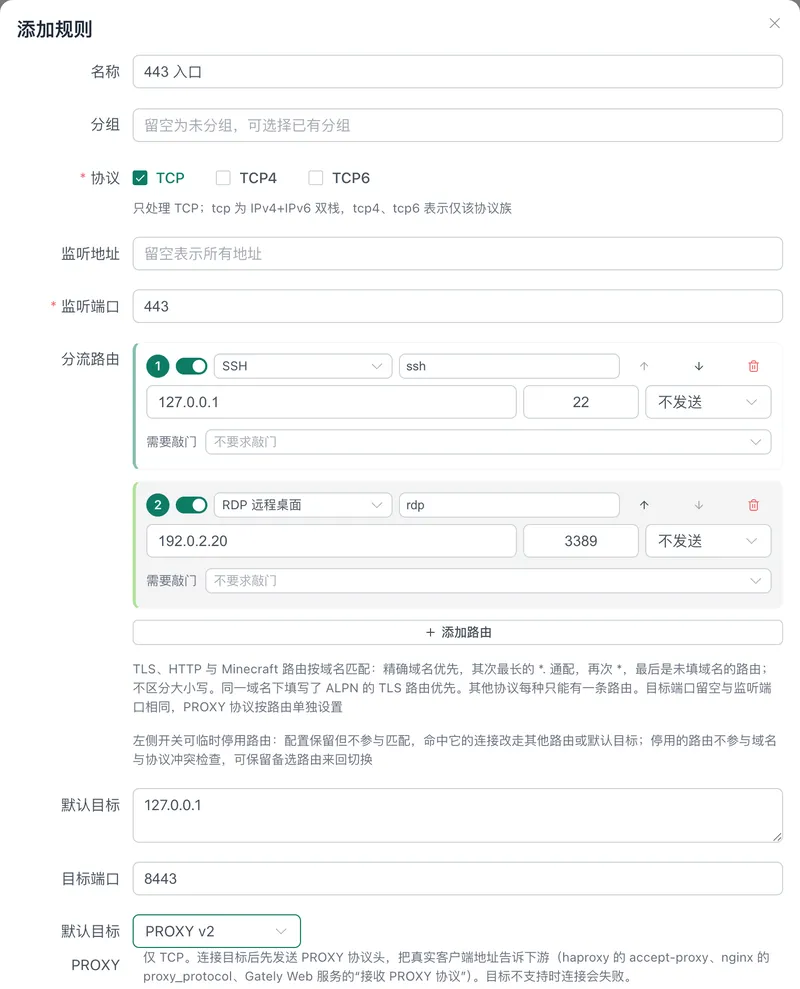
每条路由和默认目标的 PROXY 设置各自独立:有的后端必须带 PROXY 头,有的会拒绝它。需要按域名把不同的 HTTPS 站点分到不同后端时,添加协议为「TLS(SNI / ALPN)」的路由并填写域名,写法见协议分流。
3. 放行 443 端口
- 云服务器:在安全组放行 TCP 443;
- 家庭网络:路由器把外网 TCP 443 映射到这台机器;
- Gately 运行在 OpenWrt 或开启了防火墙的 Linux 上:规则里打开「自动放行防火墙」,Gately 会在本机防火墙放行 443;
- 经过 Gately 的网站、SSH、RDP 都走这一个端口,不需要再放行 22、3389。
4. 把 80 端口跳转到 HTTPS(可选)
在「Web 服务」再添加一个监听:监听地址留空,端口 80,关闭 HTTPS;添加一个域名为 * 的站点,类型选「重定向」,跳转到 https://{host},勾选「保留路径与参数」。放行 TCP 80 后,http:// 地址会被跳转到 443。
验证
三个服务各测一次(把 nas.example.com、203.0.113.10 换成你的域名和服务器地址):
# 网站:返回应用的页面,证书是你签发的那张
curl -I https://nas.example.com/

# SSH:连到 443
ssh -p 443 user@203.0.113.10

# RDP:Windows 远程桌面连接里输入 203.0.113.10:443
确认分流与真实 IP:
- 协议分流规则卡片上,
ssh、rdp与默认目标各自显示累计连接数,各测一次后对应的数字会增长; - 在运行日志(级别选「全部级别」)里,每个连接的识别结果记录为类似
tls SNI "nas.example.com" ... -> 127.0.0.1:8443、ssh -> 127.0.0.1:22的一行; - 网站拿到真实 IP:站点编辑里打开「访问日志」,或在后端应用的日志里查看,来源应是访客的 IP,不是
127.0.0.1。后端应用需要自己的真实 IP 请求头时,站点的「添加 X-Forwarded-*」(默认开启)会写入X-Forwarded-For与X-Real-IP,X-Forwarded-Port是访客访问的入口端口。
常见问题
网站里看到的来源 IP 是 127.0.0.1。 协议分流默认目标的「默认目标 PROXY」没有选 v2,或后端不是 Gately 的 Web 监听、没有开启接收 PROXY 协议。两端必须同时开启。反过来,监听开了「接收 PROXY 协议」而协议分流没发送 PROXY 头,连接会失败。
网站打不开,日志里有「连接目标失败」。 默认目标的地址、端口与 Web 监听不一致,或 Web 监听启动失败(可信来源没填)。
SSH 的来源 IP 是 127.0.0.1,sshd 日志里全是本机地址。 SSH 协议没有 PROXY 头,SSH 服务看到的连接来自 Gately。需要限制来源时,在协议分流规则或路由上设置「IP 访问控制」,或使用入侵防护与端口敲门;不要让基于 sshd 日志的 fail2ban 去封 127.0.0.1。
VNC、MySQL、FTP 这类服务端先发言的协议接不进来。 客户端连上后不发数据,Gately 无法识别。把其中一种设为协议「等待超时」的路由,并把「识别超时」调到 0.3~1 秒,每个端口只能有一种这样的服务,细节见协议分流。
访问网站得到 404。 请求的域名没有匹配到任何站点,由 Web 服务的默认站点处理,没有配置默认站点时返回 404。检查站点的域名是否与访问的域名一致。
相关文档
- 协议分流:支持的协议、匹配规则、替换 haproxy 与 sslh 的对照;
- Web 服务:监听、站点与访客真实 IP;
- 泛域名证书与动态域名;
- 云服务器上替换 haproxy + nginx + fail2ban + acme.sh。