
入侵防护与 WAF:封禁扫描器,拦截 Web 攻击
服务器一开放到公网,日志里很快就满是 SSH 密码爆破、/.env、/wp-login.php 探测和各种注入尝试。Gately 用两个模块处理它们:入侵防护识别恶意来源并整台主机封禁它的 IP,WAF 检查每个请求的内容,把攻击请求挡在后端应用之前。本文从零配置两者:先保证不把自己封掉,再逐类开启封禁规则,最后给站点挂上 WAF 并处理误报。
先看一眼
在线演示 demo.gately.cn 点「演示账号一键进入」,侧边栏「安全 → 入侵防护」「安全 → WAF 防火墙」里有现成的规则、封禁记录和 WAF 实例,可以对照本文浏览(演示只读)。
适用场景与前提
- Gately 运行在有公网入口的机器上:云服务器,或家里映射了端口的 NAS、软路由;
- 想要类似 fail2ban 的自动封禁,以及挂在网站前面的 Web 应用防火墙;
- 网站已经由 Gately 的 Web 服务提供(还没有的话先看添加第一个站点);
- 要在系统防火墙层封禁(推荐),Gately 需要能改防火墙:
- Linux 直接安装:以 root 运行,或授予
CAP_NET_ADMIN,并装有 nftables(群晖等没有 nf_tables 的系统用 iptables legacy 与 ipset); - Docker:
network_mode: host并加上cap_add: [NET_ADMIN],详见快速开始; - 飞牛 fnOS 安装包、OpenWrt 22.03 及以上:直接可用。
- Linux 直接安装:以 root 运行,或授予
没有防火墙权限(Windows、macOS 或权限不足)时封禁照样生效,范围是 Gately 自己提供的服务:端口转发、Web 服务、STUN、WebDAV、FTP、SMB、管理后台。
结果是什么样
                    ┌──────────── 入侵防护 ────────────┐
访客 ──▶ 系统防火墙 ─┤ 封禁表里的 IP:内核直接丢弃       │
        (nftables)  │ 诱饵端口 / 端口扫描:完成握手即封禁 │
                    └──────────────┬───────────────────┘
                                   ▼
                       Gately Web 服务(站点)
                    ├─ 路径探测、TLS 握手失败 ─▶ 计数,达到次数即封禁
                    └─ WAF(OWASP CRS)─▶ 拦截攻击请求(403)
                                   │      └─ 多次拦截 ─▶ 封禁
                                   ▼
                               后端应用
系统日志(sshd 等)─▶ 日志规则 ─▶ 封禁- 所有自动封禁、手动封禁写入同一张封禁表,开启防火墙同步后对整台主机生效,SSH、Docker 容器、转发给内网设备的流量一并丢弃;
- WAF 按站点启用,一个 WAF 实例可以被多个站点引用;
- 两者都可以在通知中心订阅,被封禁或被拦截时推送到手机,见通知与告警。
步骤
1. 打开入侵防护,确认防火墙状态
- 打开侧边栏「安全 → 入侵防护」(侧边栏没有这一项时,在「添加更多功能」里把它加上)。
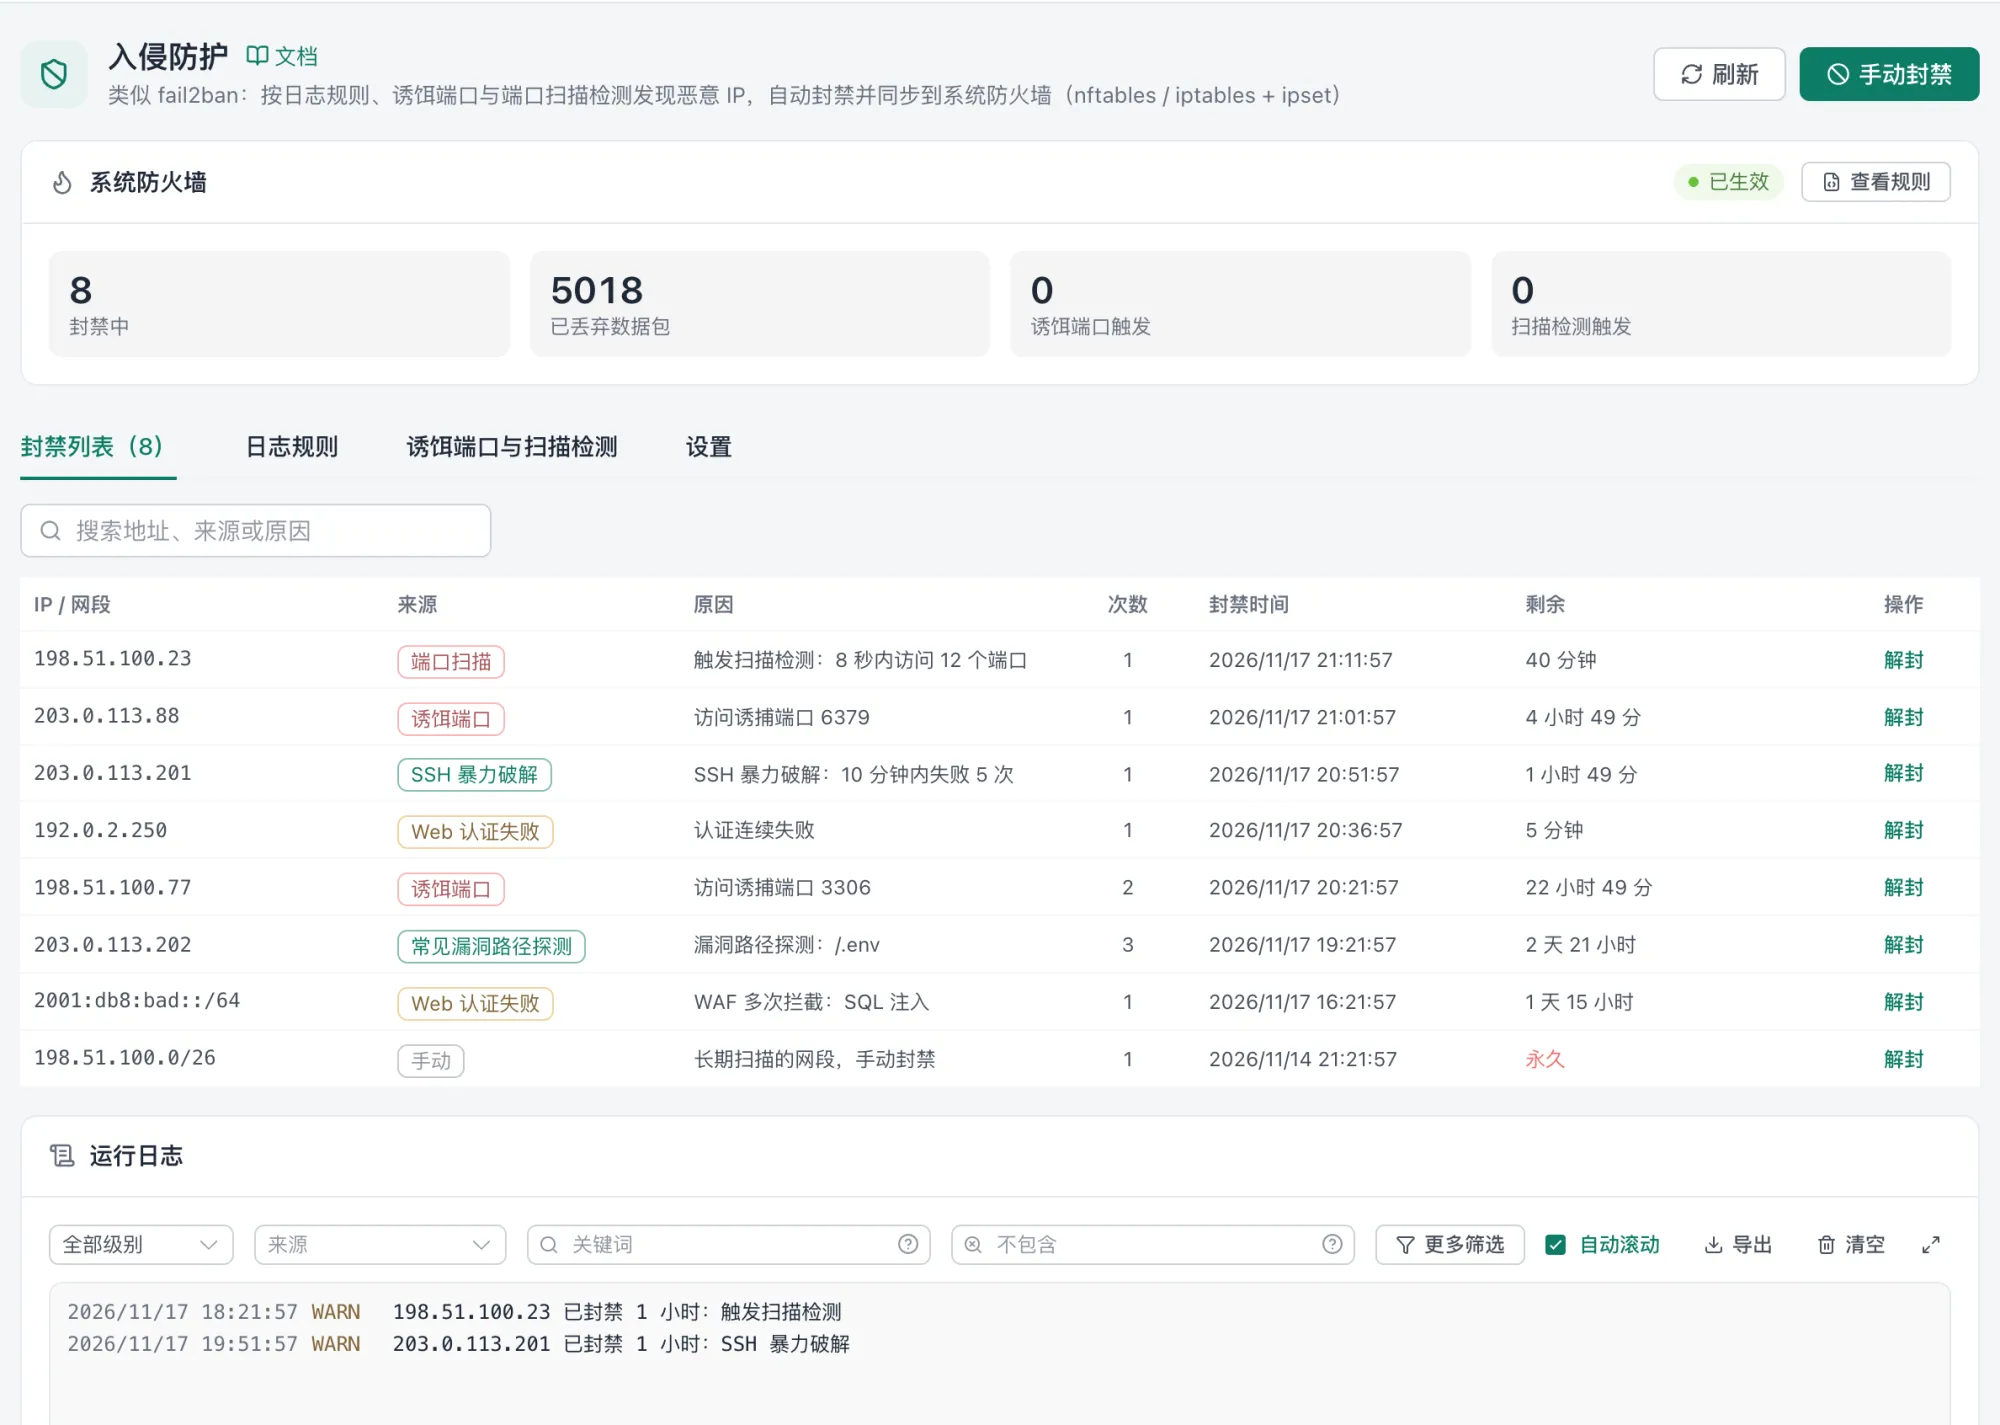
- 页面顶部的「系统防火墙」卡片显示同步状态:
- 「已生效」:封禁已经写进系统防火墙;右上角「查看规则」可以看到 Gately 写入的完整规则(nftables 的
inet gately表,或 iptables 的GATELY_*链与 ipset 集合); - 「未生效」「不可用」:卡片下方给出原因和处理办法,例如「没有修改防火墙的权限」「找不到 nft 命令」,按提示补上权限或安装 nftables,再到「设置」页签点一次「保存」。
- 「已生效」:封禁已经写进系统防火墙;右上角「查看规则」可以看到 Gately 写入的完整规则(nftables 的
- 卡片里的四个数字:「封禁中」是当前有效的封禁条数,「已丢弃数据包」是防火墙丢掉的被封禁来源的包,「诱饵端口触发」「扫描检测触发」是两类内核检测的命中次数。
2. 先加白名单,避免把自己封掉
开启任何封禁规则之前做这一步。
- 切到「设置」页签。
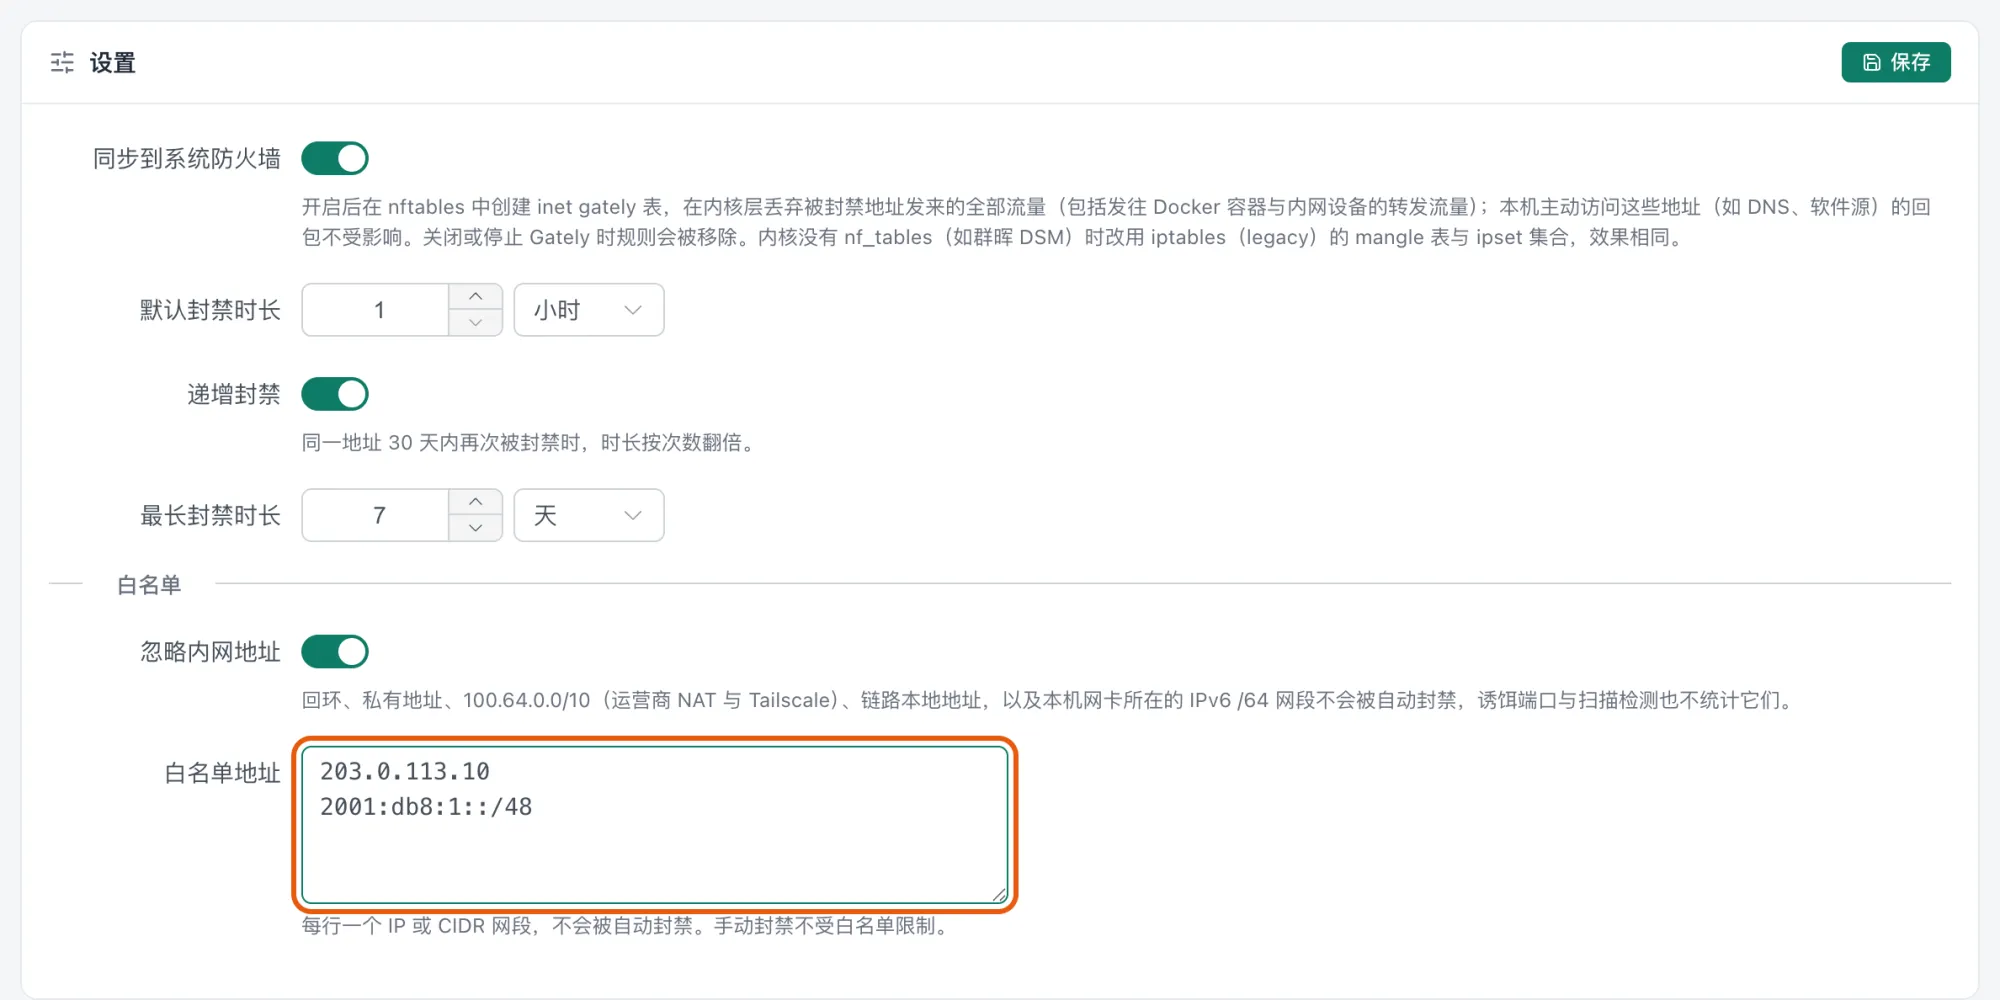
- 「同步到系统防火墙」保持开启。开启后被封禁的地址发来的全部流量在内核层被丢弃;本机主动访问这些地址(DNS、软件源)的回包不受影响。关闭或停止 Gately 时规则会被整张移除。
- 「默认封禁时长」默认 1 小时,规则里选「默认」的都用它。
- 「递增封禁」默认开启:同一地址 30 天内再次被封禁,时长按次数翻倍,直到「最长封禁时长」(默认 7 天)。
- 白名单:
- 「忽略内网地址」保持开启:回环、私有地址、
100.64.0.0/10(运营商 NAT 与 Tailscale)、链路本地地址,以及本机网卡所在的 IPv6 /64 网段都不会被自动封禁; - 「白名单地址」每行一个 IP 或网段,填你家里或公司的公网出口,例如
203.0.113.10、2001:db8:1::/48。出口 IP 会变的宽带,可以填运营商分配的网段,或者依靠「管理后台登录成功的地址 24 小时内免于诱饵端口与端口扫描两类封禁」这条内置规则兜底。
- 「忽略内网地址」保持开启:回环、私有地址、
- 点卡片右上角「保存」,提示「已保存并生效」。
白名单管不到的情况
白名单只影响自动封禁,「手动封禁」不受它限制。IPv6 的白名单按 /64 生效:填单个 IPv6 地址,它所在的整个 /64 都受保护。
3. 封禁 SSH 暴力破解
切到「日志规则」页签,点「从模板添加」。下拉菜单列出全部内置模板,每项下方是一句说明。
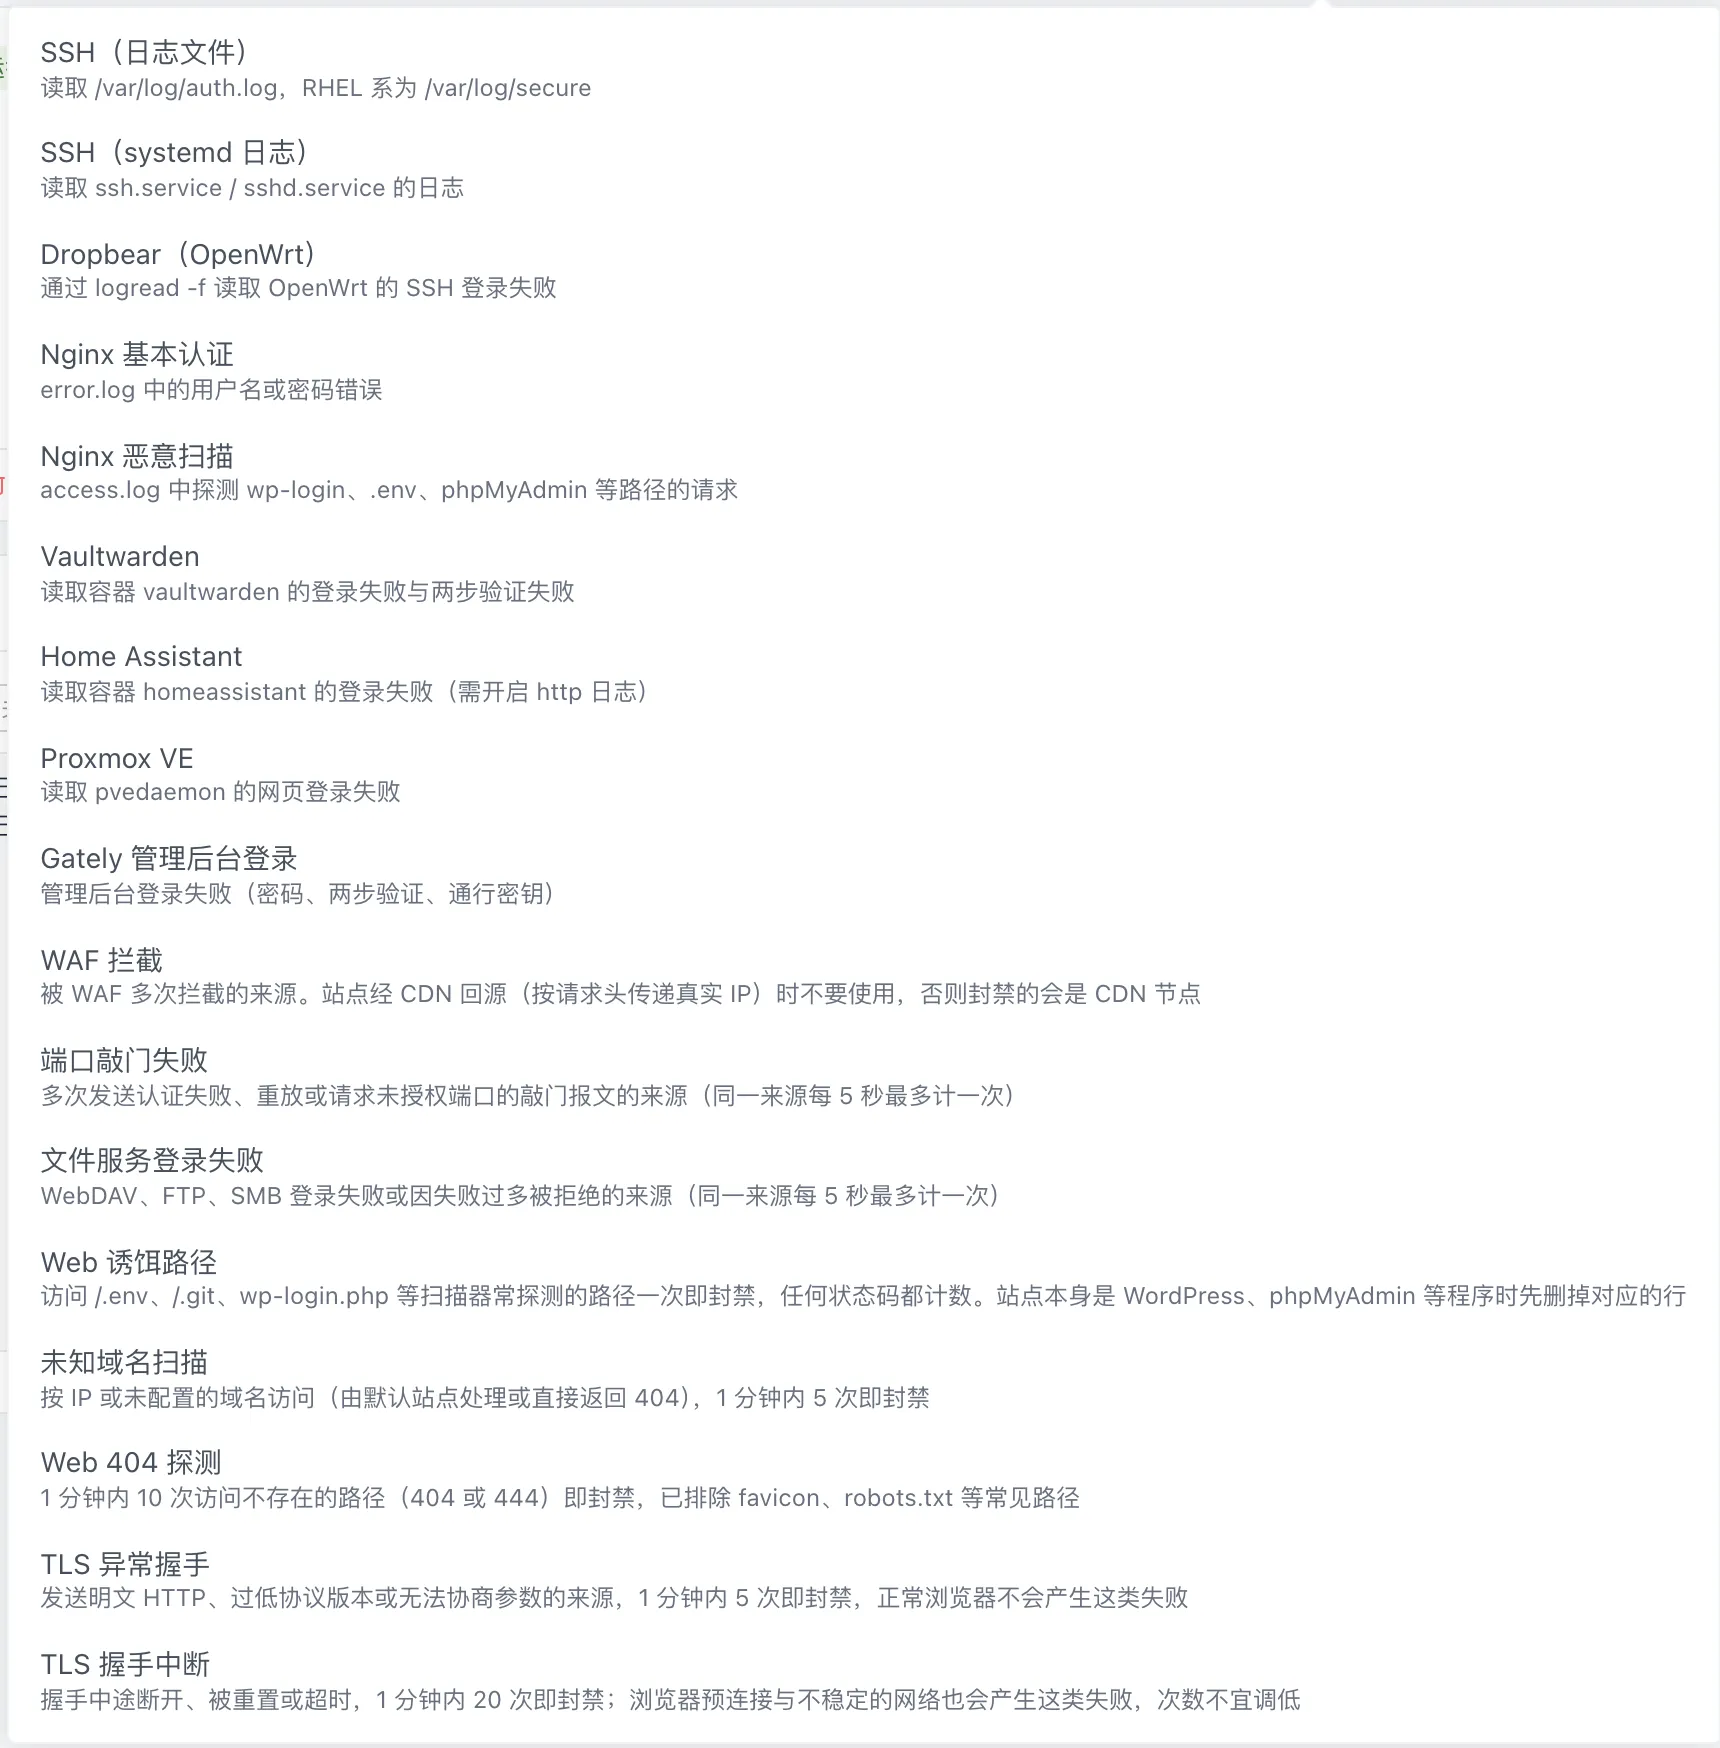
按系统选一个:
- Debian / Ubuntu 等写
/var/log/auth.log的系统:「SSH(日志文件)」,RHEL 系把文件路径改成/var/log/secure; - 只有 systemd 日志的系统:「SSH(systemd 日志)」,读取
ssh.service/sshd.service; - OpenWrt:「Dropbear(OpenWrt)」,通过
logread -f读取。
- Debian / Ubuntu 等写
编辑框已经填好:「日志来源」「文件路径」「过滤规则」(Go 正则,用
<HOST>表示来源 IP),「触发条件」为 10 分钟内失败 5 次即封禁,「封禁时长」为「默认」。Docker 部署读宿主机日志时,先把日志目录挂进容器(例如
- /var/log:/var/log/host:ro),「文件路径」改成/var/log/host/auth.log。容器里没有 journalctl,systemd 日志来源不可用,改用日志文件。用编辑框底部的「测试」确认正则能取出 IP:在「日志样例」里粘贴一行真实的失败记录,例如
textNov 17 10:00:01 vps sshd[1234]: Failed password for invalid user admin from 203.0.113.50 port 51234 ssh2点「测试」,结果显示「1 行中匹配 1 行」,标签是
203.0.113.50。白名单里的地址会显示为「(白名单)」。点「保存」。规则卡片显示「运行中」,以及「匹配次数」「封禁:累计 N,当前 N」。
其他模板用法相同:「Vaultwarden」「Home Assistant」读取同名 Docker 容器的日志(需要 Docker 管理模块能连上 Docker),「Proxmox VE」读取 pvedaemon.service,「Nginx 基本认证」「Nginx 恶意扫描」读取 nginx 的日志文件。自己写规则点「添加规则」,「日志来源」可选「日志文件」「systemd 日志」「命令输出」「Docker 容器」。
4. 封禁 Gately 自身事件:后台登录失败、WAF 拦截、文件服务登录失败
「日志来源」选「Gately 事件」的规则直接统计 Gately 内部事件,事件自带来源 IP,不需要过滤规则。从模板添加即可:
| 模板 | 统计的事件 | 默认条件 |
|---|---|---|
| Gately 管理后台登录 | 管理后台登录失败(密码、两步验证、通行密钥) | 10 分钟 5 次 |
| WAF 拦截 | WAF 拦截请求(第 8 步配置 WAF 后才有) | 5 分钟 5 次,封禁 1 天 |
| 端口敲门失败 | 端口敲门被拒绝 | 10 分钟 5 次,封禁 1 天 |
| 文件服务登录失败 | WebDAV、FTP、SMB 登录失败 | 10 分钟 10 次 |
把这四个都加上,管理后台和文件服务就有了与 SSH 同样的爆破保护。
5. 封禁 Web 路径扫描
扫描器会成批请求 /.env、/.git/config、/wp-login.php。「Web 路径探测」直接统计 Web 服务处理的请求,不需要读日志。
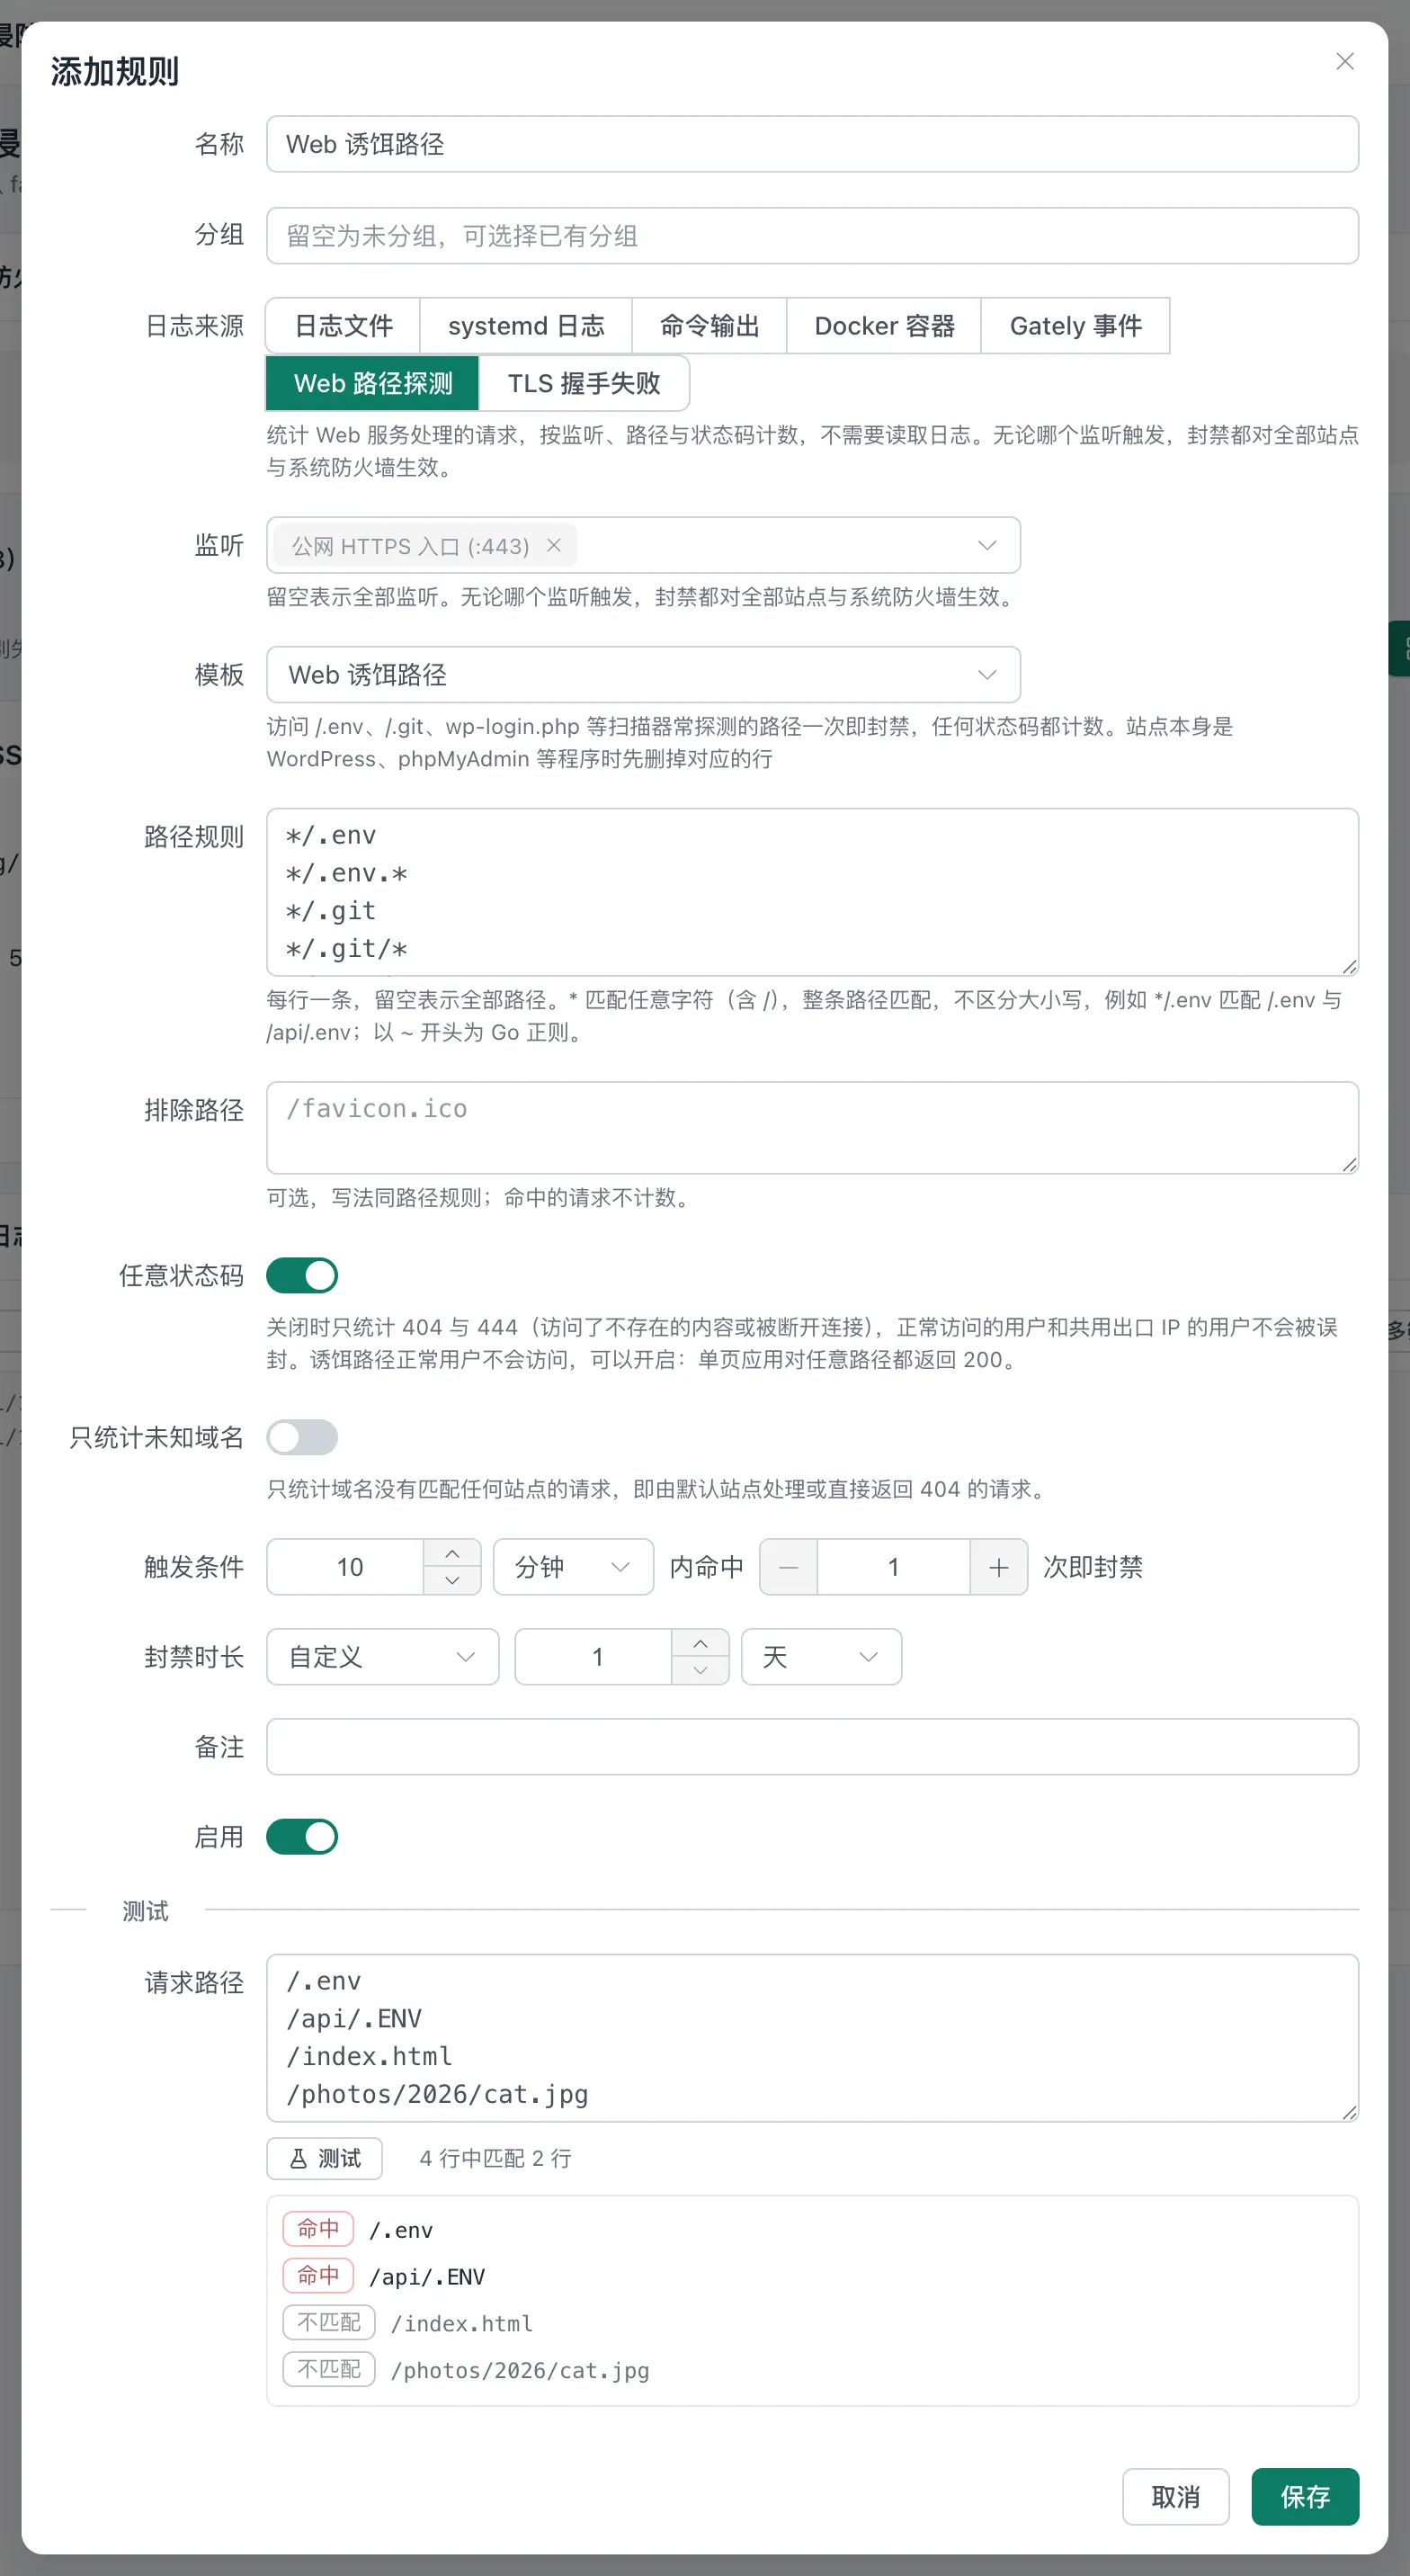
- 打开「Web → Web 服务」,在对外的监听卡片上点「路径探测封禁」。页面跳到入侵防护,打开「添加规则」,「日志来源」已选「Web 路径探测」,「监听」预选为这个监听,「模板」套用「Web 诱饵路径」。也可以在「日志规则」页签点「从模板添加」选同名模板,这时「监听」留空表示全部监听。
- 检查「路径规则」:模板列出
*/.env、*/.git、*/wp-login.php、*/phpmyadmin*等扫描器常探测的路径。*匹配任意字符(含/),整条路径匹配,不区分大小写;以~开头写 Go 正则。你的站点本身就是 WordPress 或 phpMyAdmin 时,先删掉对应的行。 - 「任意状态码」已开启:诱饵路径正常用户不会访问,单页应用对任意路径都返回 200,开启后任何响应都计数。
- 「触发条件」10 分钟内命中 1 次即封禁,「封禁时长」1 天。
- 在底部「请求路径」里每行填一个路径,点「测试」核对哪些会命中。
- 点「保存」。
再按需要添加两个同类模板:
- 「未知域名扫描」:只统计域名没有匹配任何站点的请求(直接用 IP 访问,或用未配置的域名访问),1 分钟 5 次封禁 1 天。默认站点类型设为「断开连接」时搭配最好:扫描器几次 444 后被封,之后的连接在防火墙层直接被丢弃;
- 「Web 404 探测」:1 分钟内 10 次 404 或 444 即封禁,已排除 favicon、robots.txt 等浏览器常请求的路径。反代后端自己返回的 404 同样计数,图库缩略图缺失、应用轮询不存在的接口都可能触发;启用前先在站点的访问日志里看看平时有多少 404,必要时调高次数或补充「排除路径」。
自己人被误封
站点开启了 Gately 的登录认证时,在站点编辑的「安全」页签勾选「信任已登录用户」(已登录访客跳过 WAF 与路径探测封禁)。已登录用户的请求不再计入路径探测,也不经过 WAF;未登录的访客照常统计。
6. 封禁异常 TLS 握手
有一类扫描只连上 HTTPS 端口发几个字节就断开,不产生 HTTP 请求,路径探测统计不到。「TLS 握手失败」规则统计 Web 服务 HTTPS 监听上的握手失败,按失败类型计数。
- 「日志规则」页签点「从模板添加」,选「TLS 异常握手」:统计「非 TLS 或协议错误」「无法协商参数」两类,1 分钟 5 次封禁 1 天。正常浏览器不会产生这两类失败,可以放心开启。
- 可选再加「TLS 握手中断」:统计「握手中途断开(EOF)」「连接被重置」「握手超时」,1 分钟 20 次。浏览器预连接、手机切换网络也会产生这类失败,次数不要调低。
- 「握手失败类型」里还有「未知域名(无证书)」「客户端中止(TLS 警报)」「其他」,可以自建规则勾选。「客户端中止」多半是客户端不信任证书,不建议用来封禁。
- 在「失败原因」里粘贴运行日志中「TLS 握手失败」后面的英文原因(例如
tls: first record does not look like a TLS handshake),点「测试」可以看到它归入哪个类型。
来源地址落在 Web 服务「可信代理」里(CDN 回源节点)的握手失败不计数,避免回源节点被封。
7. 诱饵端口与端口扫描检测
这两项在内核里工作,需要第 1 步的防火墙状态为「已生效」。
- 切到「诱饵端口与扫描检测」页签。
- 「诱饵端口」卡片:
- 打开「启用」;
- 「端口」留空使用默认(23、135、1433、1521、3389、5900、6379、11211),也可以自己填,逗号分隔,支持
5900-5910这样的范围; - 本机正在监听的端口自动排除,「状态」一行显示实际生效的端口,以及因为正在被监听而排除的端口;
- 选「封禁时长」后点卡片右上角「保存」。
- 「端口扫描检测」卡片:
- 打开「启用」;
- 「阈值」默认每分钟 12 次:同一来源每分钟连接本机未开放端口超过该次数即封禁。正常客户端重试一个关闭的端口每分钟约 5 次,建议不低于 10;
- 「额外开放端口」:本机正在监听的端口自动视为开放,其他程序通过防火墙规则使用的端口(例如 Docker 以外的 DNAT 转发)补在这里;
- 「IPv6 严格模式」:IPv6 来源第一次连接未开放端口即封禁(按 /64),IPv4 仍按阈值。开启前确认额外开放端口已经填全,FTP 服务要设置被动端口范围;
- 点「保存」。
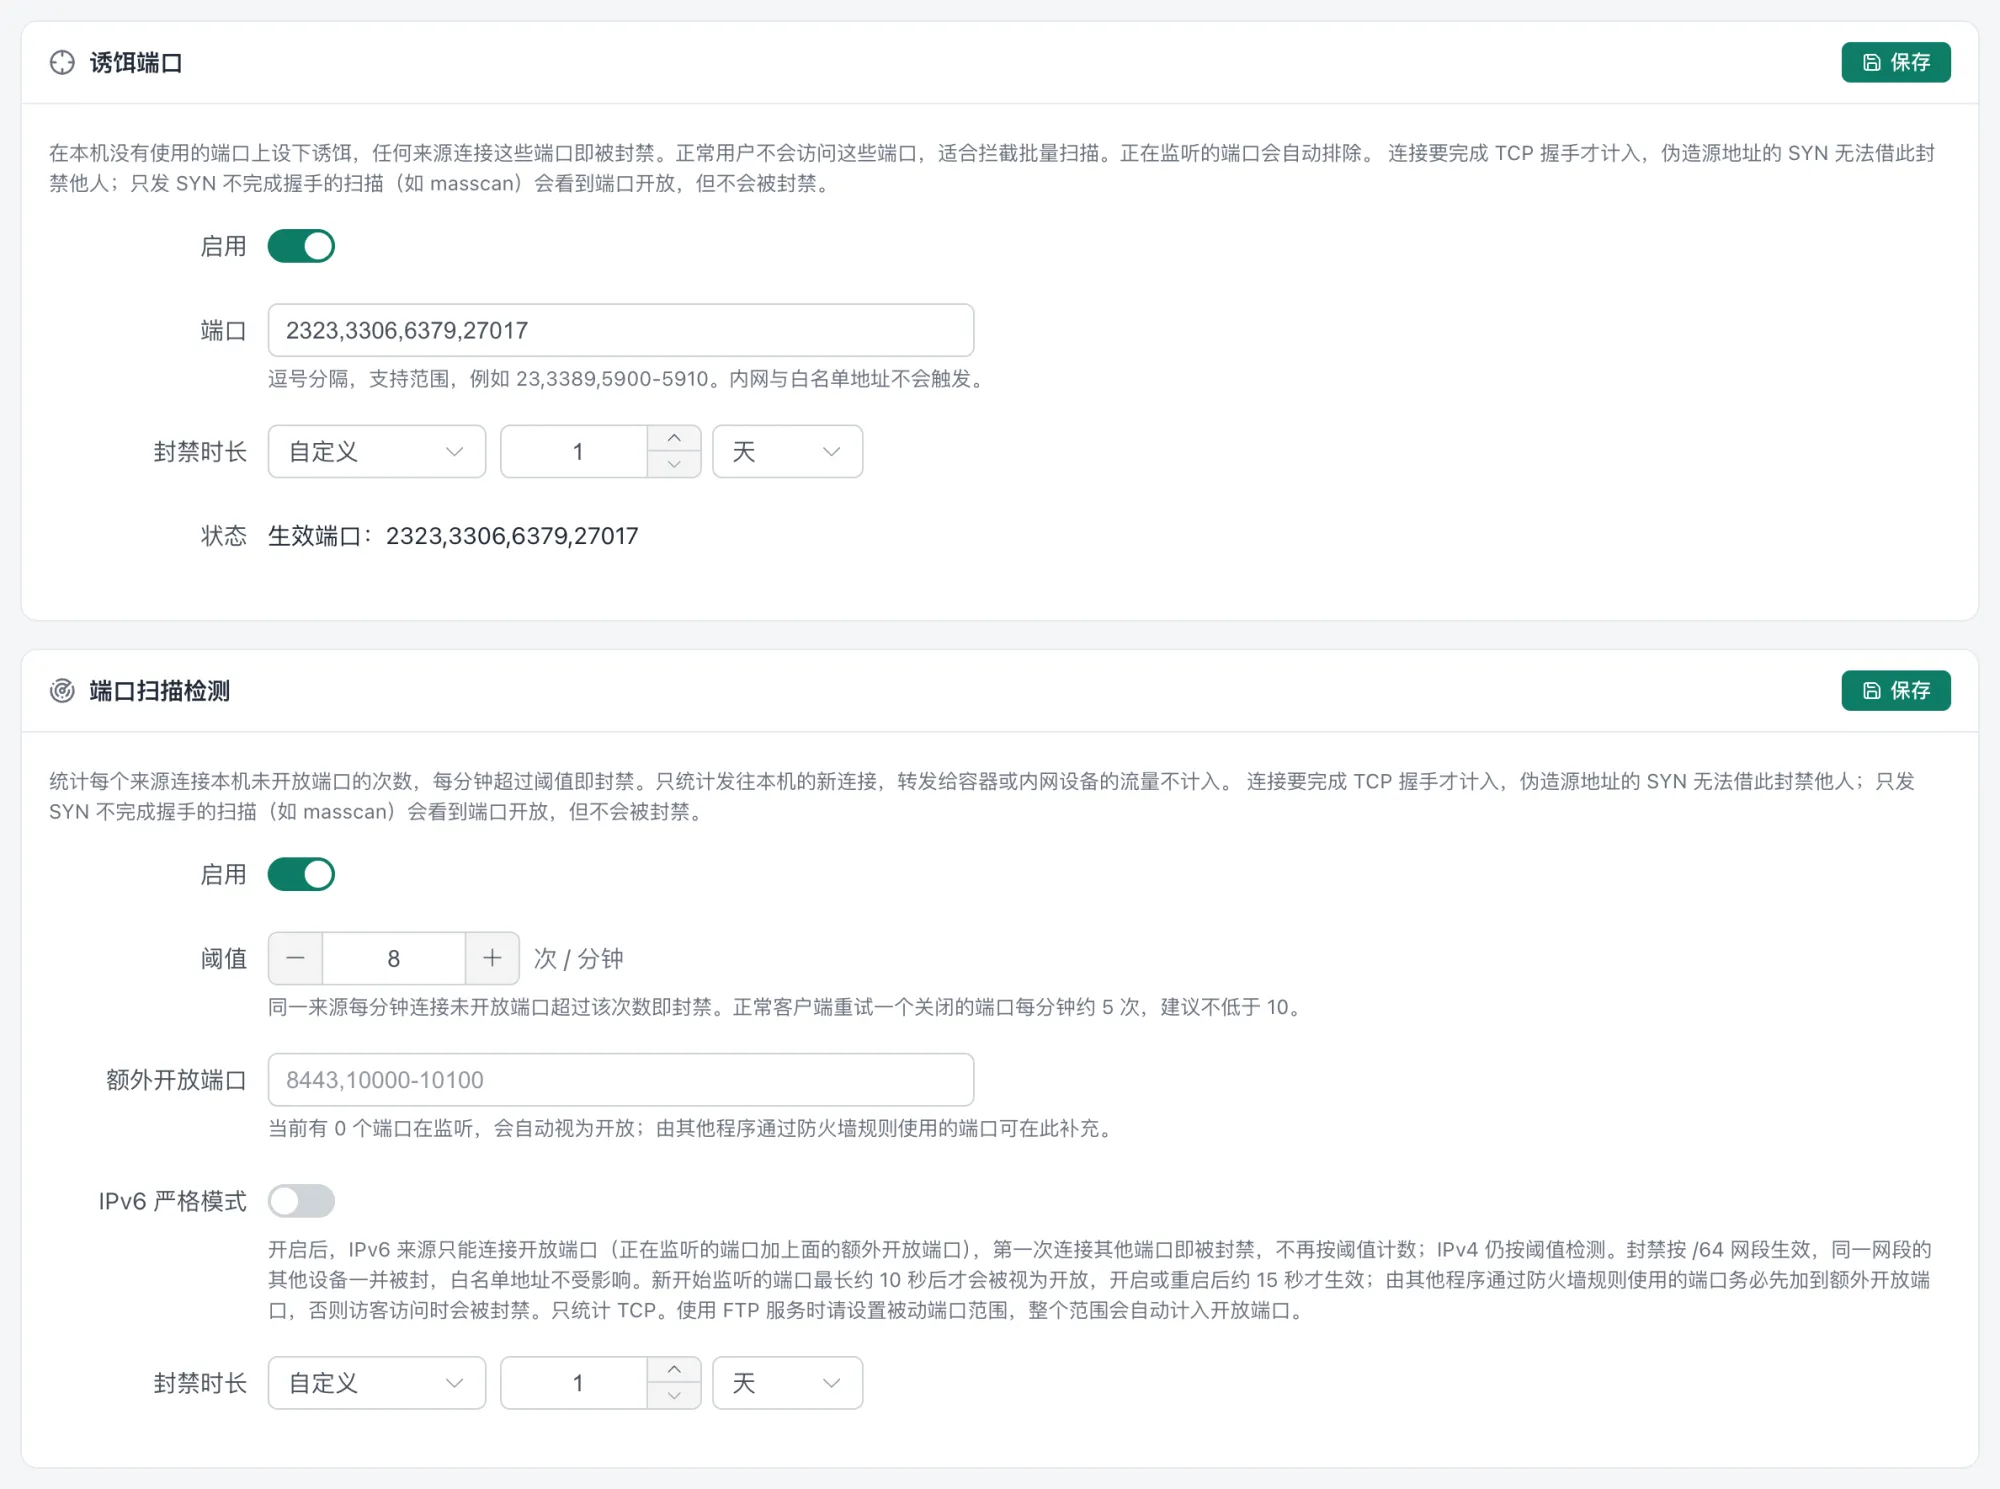
两项都要求连接完成 TCP 握手才计入:伪造源地址的 SYN 无法借此封禁别人;只发 SYN 的扫描(如 masscan)会看到这些端口开放,但不会被封禁。内核低于 Linux 5.2 时页面会提示,诱饵端口改由 Gately 直接监听,端口扫描检测不可用。
8. 创建 WAF 实例
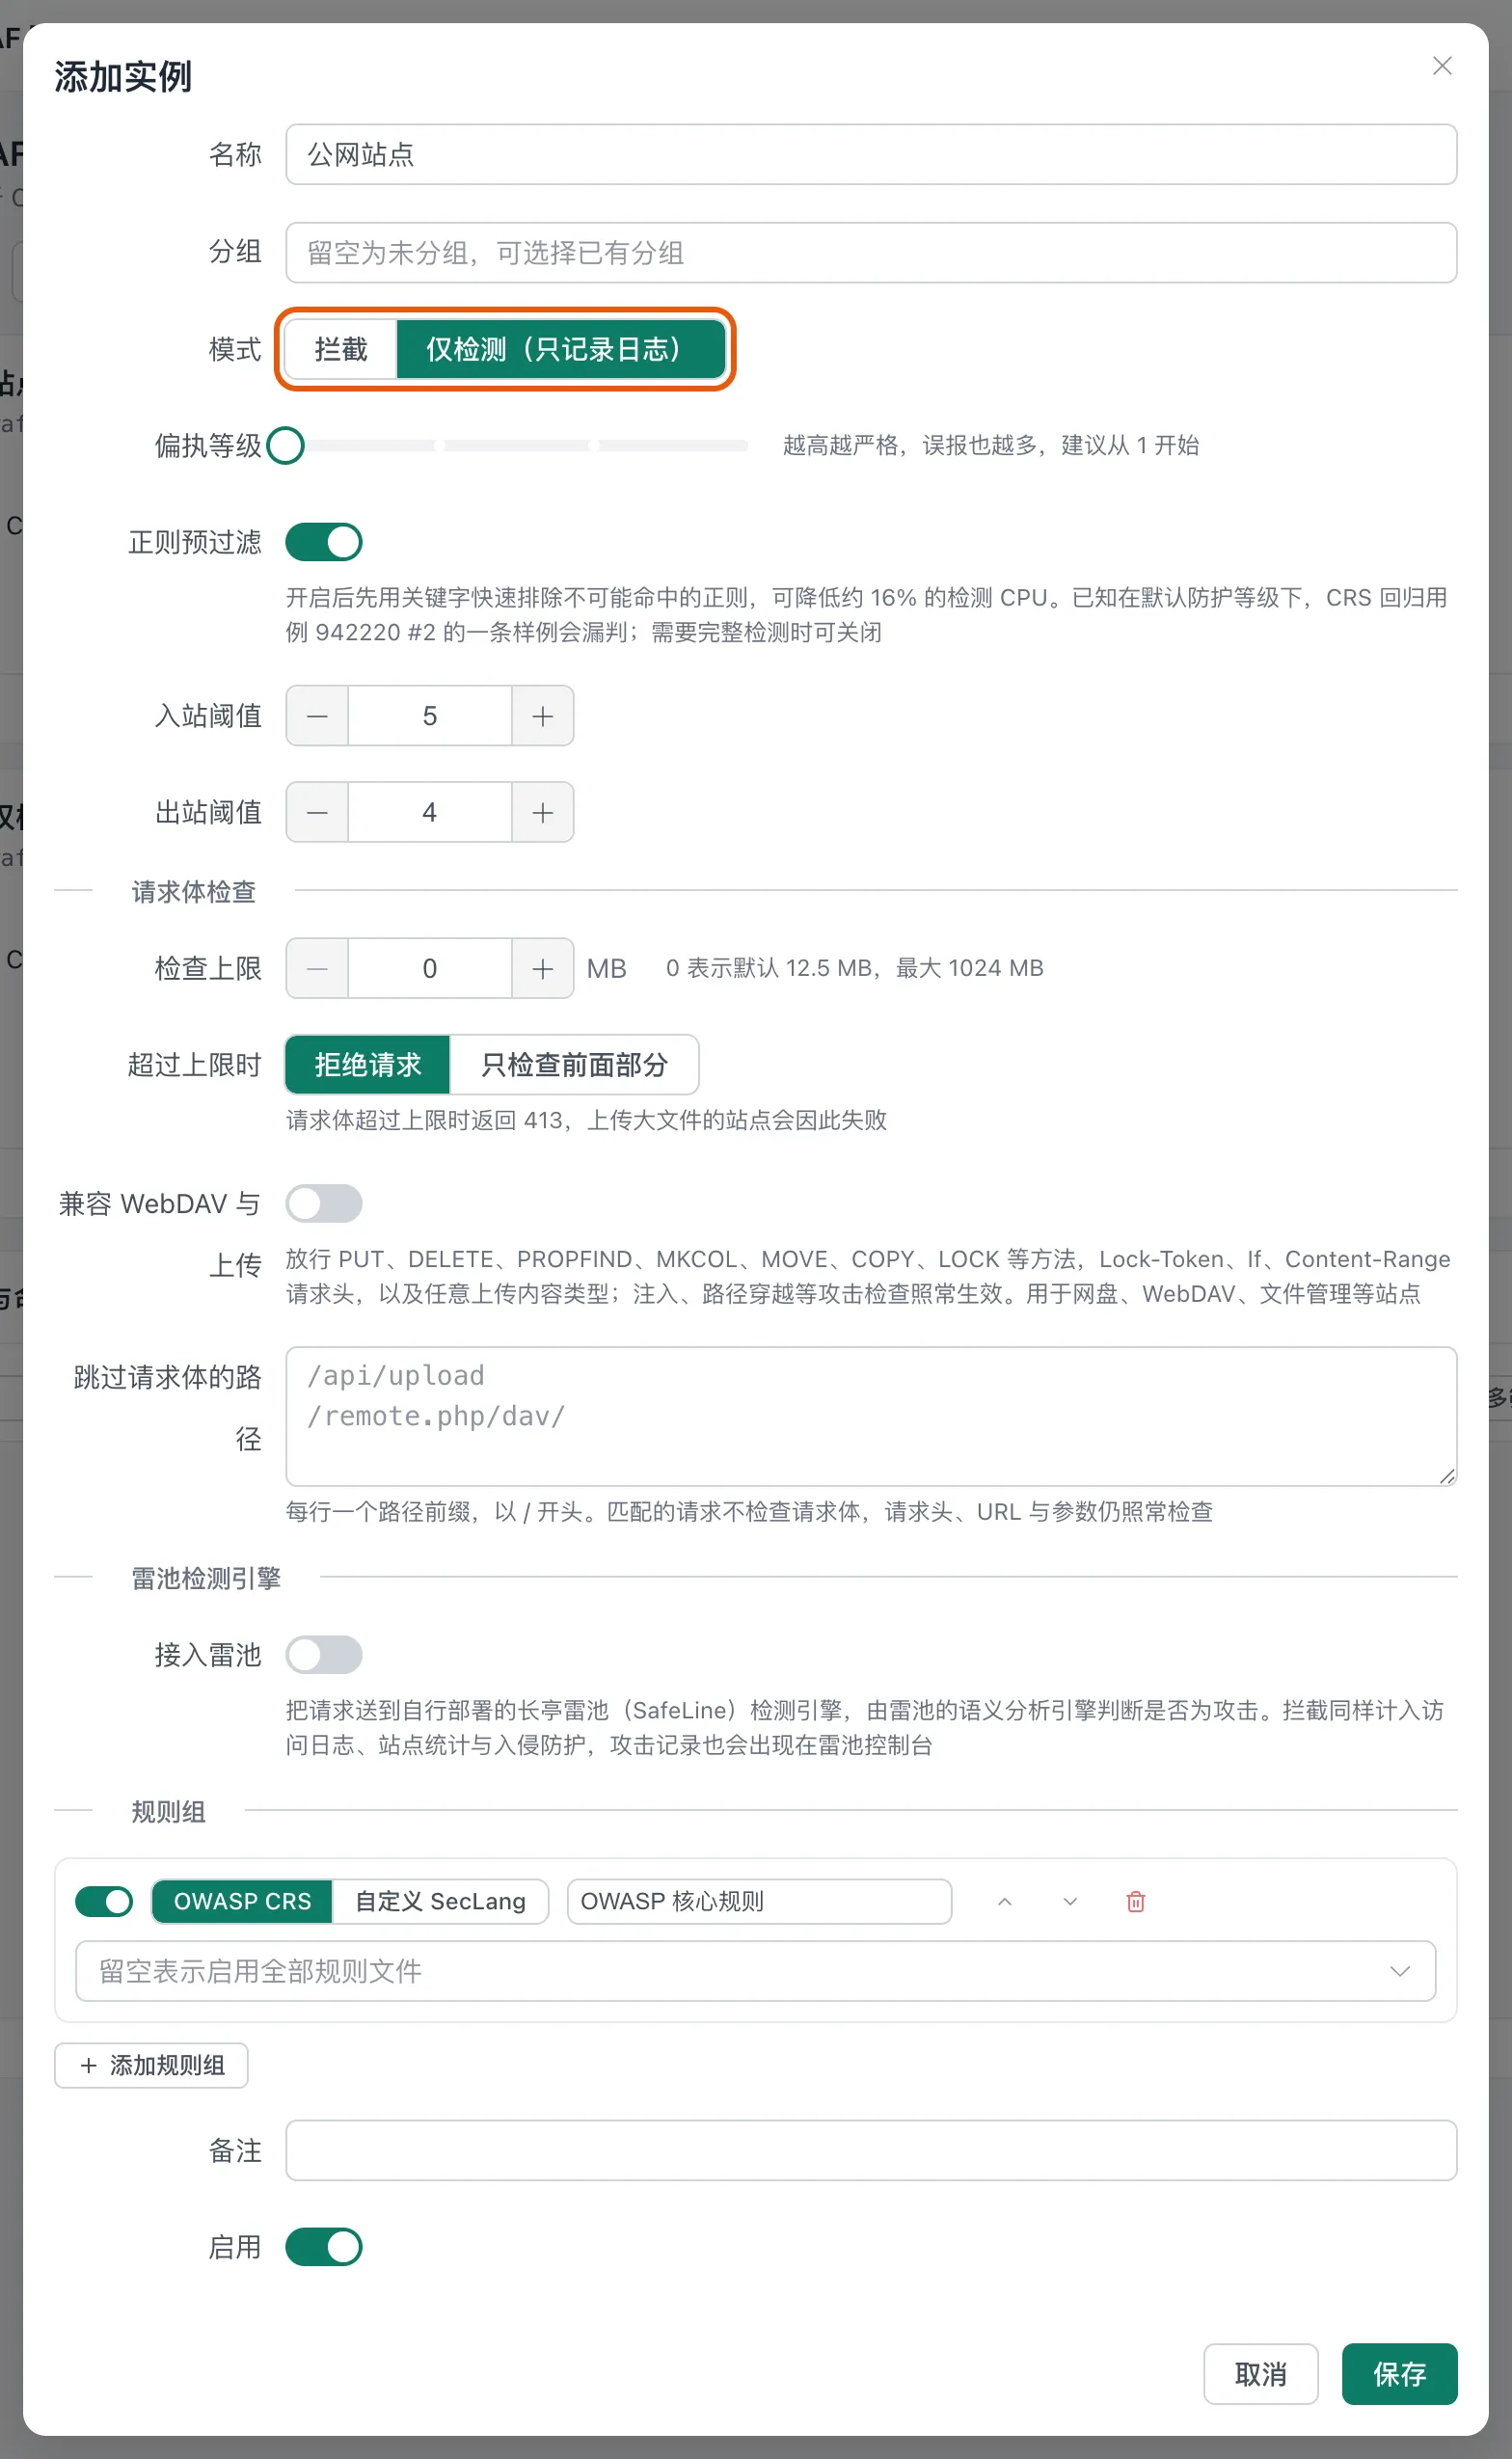
- 打开侧边栏「安全 → WAF 防火墙」,点「添加实例」。
- 填写:
- 「名称」:
公网站点; - 「模式」:选「仅检测(只记录日志)」。新站点先观察一段时间,确认没有误报再切到「拦截」;
- 「偏执等级」:保持 1。等级越高越严格,误报也越多;
- 「正则预过滤」:保持开启,检测 CPU 约降低 16%;
- 「入站阈值」5、「出站阈值」4:CRS 按异常分数判定,单个请求累计分数达到阈值即判为攻击,保持默认;
- 「请求体检查」:默认只检查不超过 12.5 MB 的请求体,超过时「拒绝请求」(413)。网盘、WebDAV 这类要上传大文件的站点单独建一个实例,打开「兼容 WebDAV 与上传」,「超过上限时」选「只检查前面部分」,上传接口可以填进「跳过请求体的路径」;
- 「规则组」:默认已有一组「OWASP CRS」,下拉框留空表示启用全部规则文件。
- 「名称」:
- 点「保存」。实例卡片显示「检测中」(拦截模式显示「防护中」),以及「已拦截」「规则命中」计数。
9. 把 WAF 挂到站点
- 回到「Web → Web 服务」,在要保护的站点上点「编辑」。
- 切到「安全」页签,在「WAF 实例」选刚建的「公网站点」。
- 点「保存」。站点行出现红色的「WAF」标签。
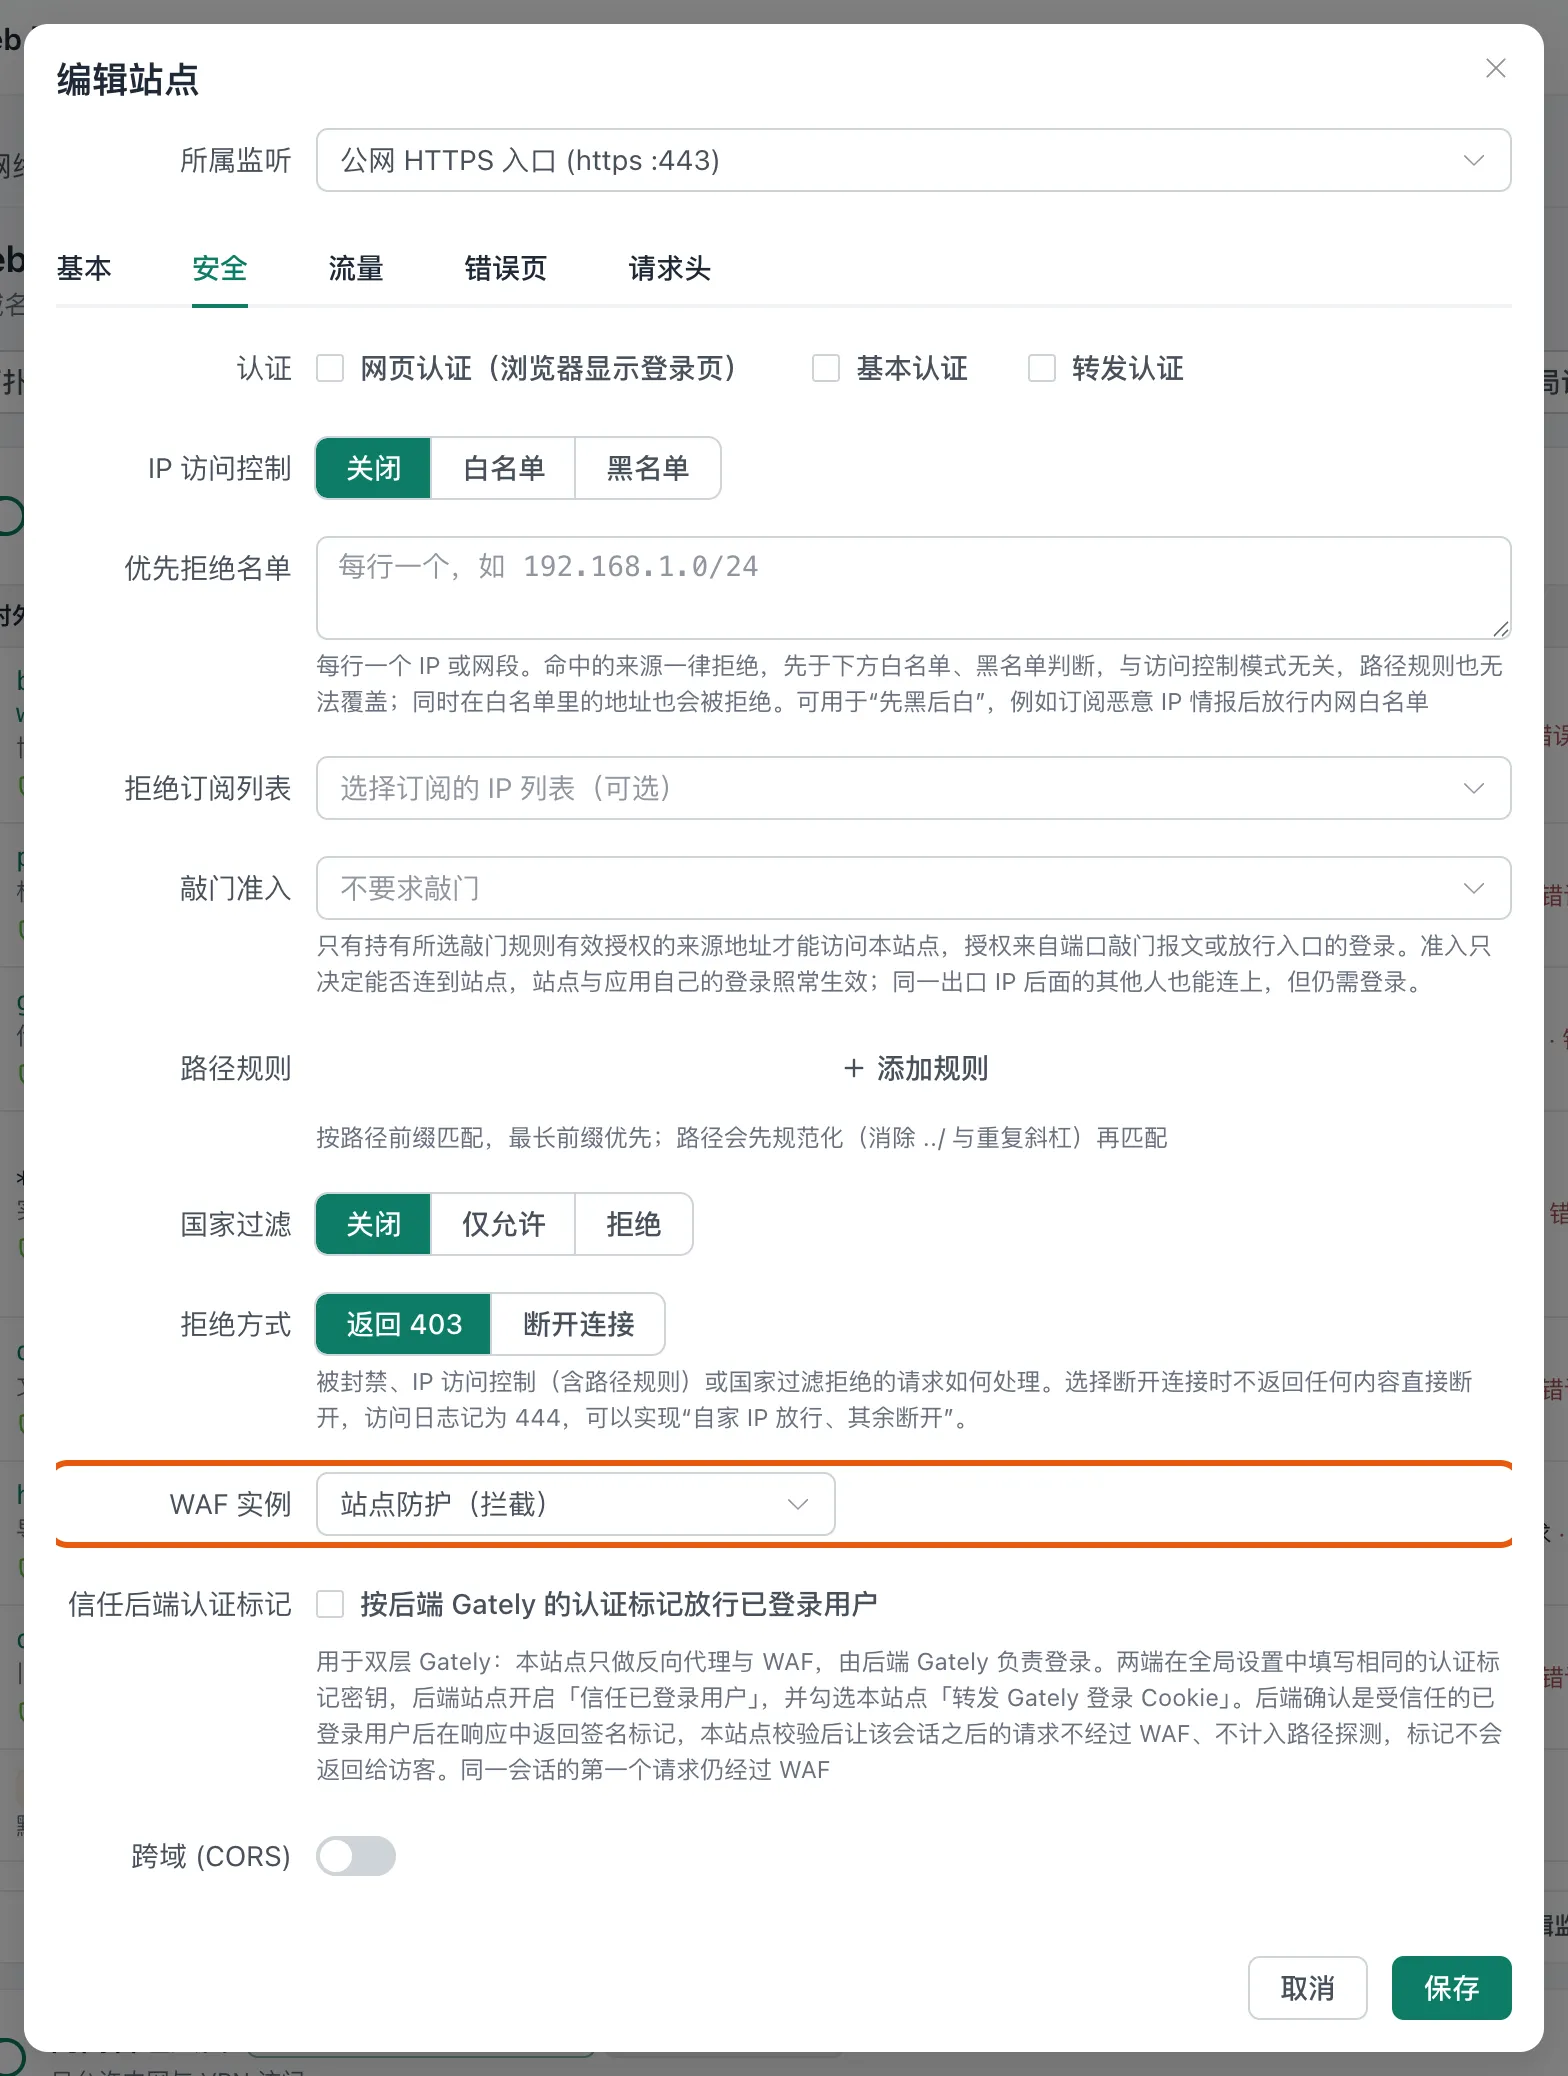
修改 WAF 实例后立即生效,站点不需要重新保存。站点很多时,在 Web 服务页点「排序与批量」,勾选多个站点后用「批量选项」一次设置 WAF 实例。
管理后台经挂了 WAF 的站点反向代理访问时,带本实例有效管理员登录态的请求不经过 WAF:保存配置时请求体里的文件路径、HTML、脚本不会被误拦。只读账号和访客照常检查。
10. 观察误报,再切换到拦截
在「WAF 防火墙」页底部的「拦截与命中日志」里查看命中记录。每条带来源 IP、域名、路径和规则 ID,点日志里的字段标签可以按它筛选,「更多筛选」可按 IP、域名、路径、规则缩小范围。
正常使用一段时间(几天到一周),把站点的日常操作都走一遍:登录、保存、上传、搜索。
找出正常请求触发的规则。分数判定规则 949110(入站异常分数超限)只是汇总,要看同一请求前面那几条具体规则的 ID,例如 942100(SQL 注入)、941100(XSS)、930120(敏感文件访问)。
针对误报添加例外:编辑实例,点「添加规则组」,类型选「自定义 SecLang」,按指令类型放对位置(规则组可用上移、下移按钮排序):
只对某个路径、某个参数关闭某条规则(推荐,影响面最小):放在 OWASP CRS 规则组之前。
textSecRule REQUEST_URI "@beginsWith /api/notes" "id:10001,phase:1,pass,nolog,ctl:ruleRemoveTargetById=942100;ARGS:content"含义:请求
/api/notes时,规则 942100 不再检查参数content。对某个路径关闭某条规则:同样放在 CRS 之前。
textSecRule REQUEST_URI "@beginsWith /api/editor" "id:10002,phase:1,pass,nolog,ctl:ruleRemoveById=941100"整个实例关闭某条规则:放在 OWASP CRS 规则组之后。
textSecRuleRemoveById 920350
自定义规则的
id每条不重复,从 10001 这类小编号起用,避开 CRS 使用的 9xxxxx 段与 Gately 内部生成的 881xxxx 段。保存时规则有语法错误,实例卡片显示「编译失败」和错误内容,这期间引用它的站点直接放行。确认日志里只剩真实攻击后,编辑实例把「模式」改为「拦截」,保存。
回到入侵防护添加「WAF 拦截」模板(第 4 步),多次发起攻击的来源会被整机封禁。
也可以先看再改
同一份实例可以「复制」一份,副本设为「仅检测」并提高偏执等级挂到一个站点上观察,其余站点继续用拦截模式的实例。
11. 手动封禁与解封
- 页头点「手动封禁」,「IP / 网段」填
203.0.113.7或198.51.100.0/24,「封禁时长」选「默认」「自定义」或「永久」,「原因」可选填,点「封禁」。网段不能包含回环地址; - 「封禁列表」页签可以按地址、来源或原因搜索;「来源」列显示是哪条规则、诱饵端口、端口扫描、Web 认证失败还是手动;「剩余」列显示到期时间,永久封禁显示为「永久」;
- 误封时点该行的「解封」,立即从防火墙移除。
Web 服务站点的登录认证连续失败 10 次也会封禁来源 IP(来源显示为「Web 认证失败」),时长在「Web 服务 → 全局设置」的「认证失败封禁」设置,单位为分钟,0 表示只限流 15 分钟不封禁。
验证
从白名单以外的网络测试(例如手机流量),测完记得到「封禁列表」解封自己。
# WAF:仅检测模式返回正常页面,命中日志出现 942 开头的 SQL 注入规则;拦截模式返回 403
curl -i "https://blog.example.com/?id=1%27%20OR%20%271%27=%271"

# 路径探测:请求诱饵路径一次,之后这个 IP 的所有连接都会超时
curl -i https://blog.example.com/.env
curl -m 5 -I https://blog.example.com/    # 被封禁后超时

# TLS 异常握手:向 HTTPS 端口发明文 HTTP,1 分钟内 5 次触发封禁
for i in 1 2 3 4 5; do curl -s -m 3 http://blog.example.com:443/ >/dev/null; done
在界面上确认:
- 入侵防护「封禁列表」出现测试用的 IP,「来源」是对应的规则名,「原因」写明命中的路径或次数;
- 「系统防火墙」卡片「封禁中」加 1,「已丢弃数据包」随后续请求增长;
- 页面底部「运行日志」有一行「已封禁」记录;
- WAF 实例卡片「规则命中」「已拦截」计数增长,「拦截与命中日志」里有对应记录;
- 在站点的「访问日志」里,被 WAF 拦截的请求带「拦截原因」字段,值为 WAF;被封禁后被拒绝的请求为「已封禁」。日志面板的「隐藏被封禁来源」可以把这些请求隐藏,只看正常访问。
常见问题
把自己封了,管理后台打不开。 换一个网络(例如手机热点)登录后台,在「封禁列表」解封自己的 IP,再把出口地址加进「设置」里的「白名单地址」。临时封禁到期后也会自动解除。
防火墙状态显示「没有修改防火墙的权限」。 Docker 部署缺少 cap_add: [NET_ADMIN] 或没有使用 host 网络;systemd 服务在 [Service] 中加入 AmbientCapabilities=CAP_NET_ADMIN CAP_NET_BIND_SERVICE。改好后重建容器或重启服务。
SSH 规则「匹配次数」一直是 0。 日志路径不对或 Gately 读不到文件:Docker 里看看日志目录有没有挂载;部分系统(Debian 12 最小安装等)没有 /var/log/auth.log,改用「SSH(systemd 日志)」。规则卡片显示「异常」时,下方会有具体错误。
SSH 经协议分流走 443,sshd 日志里全是 127.0.0.1。 sshd 看到的连接来自 Gately,日志规则取到的是回环地址,会被白名单忽略。这种情况在协议分流规则上设置 IP 访问控制,或用端口敲门保护 SSH,见一个 443 端口跑所有服务。
站点经 CDN 回源,封禁的是 CDN 节点。 在「Web 服务 → 全局设置」的「可信代理」填 CDN 的回源地址段并选择「真实 IP 请求头」,访问日志、路径探测、WAF 与认证失败封禁才会使用访客的真实 IP。没有配置时,这类站点不要启用路径探测和「WAF 拦截」规则。
网盘、WebDAV 上传大文件失败(413)。 WAF 的请求体检查上限默认 12.5 MB。给这类站点单独建实例,打开「兼容 WebDAV 与上传」,「超过上限时」选「只检查前面部分」。
正常用户被「Web 404 探测」封了。 后端应用自己返回大量 404(缺图、轮询旧接口)。在规则的「排除路径」里加上这些路径,或把次数调高;站点有登录时开启「信任已登录用户」。
诱饵端口卡片提示「防火墙未生效,由 Gately 监听」。 系统防火墙不可用,诱饵端口改由 Gately 在这些端口上直接监听,只能发现完成握手的连接,端口扫描检测不可用。先解决第 1 步的防火墙状态。
封禁表满了怎么办。 封禁表最多 32768 条,满了以后新的自动封禁先淘汰已到期、再淘汰最早的临时自动封禁,永久封禁与手动封禁保留,运行日志会记录被淘汰的条目。