
云服务器做入口,回家保留真实 IP
家宽在运营商的 CGNAT 后面,没有公网 IPv4,IPv6 只在部分网络里可用。常见做法是租一台有公网 IP 的 VPS,用 frp 把家里的服务映射出去。只用 frp 有两个问题:家里的应用看到的访客全是 127.0.0.1,入侵防护、访问日志、IP 白名单都失效;HTTPS、SSH 各占一个端口,安全组越开越多。
本文用两台 Gately 解决:VPS 上的 Gately 只开 443,协议分流按协议把连接送进 frp 隧道,并在连接开头写入 PROXY 协议头;这个头原样穿过隧道到家,家里的 Gately 读出访客真实 IP。做完后:
- 访客访问
https://photos.example.com等域名,流量经 VPS 回到家里,家里的访问日志、WAF、入侵防护、IP 白名单看到的是访客真实 IP; - SSH 和网站共用 VPS 的 443;
- VPS 上只对外开放 443 和 frps 的 7000 两个端口。
先看看界面
在线演示 demo.gately.cn(点「演示账号一键进入」,只读,每小时重置)的「组网与穿透 → frp」与「网络 → 协议分流」就是本文操作的页面。
适用场景与前提
- 家里没有公网 IPv4,或运营商封锁了入站的 80、443。先用「概览 → 网络自检」确认,判断方法见没有公网 IPv4 怎么从外面访问 NAS;
- 一台有公网 IPv4 的 Linux VPS,能用 root 登录、能改云厂商安全组。下文假设它的地址是
203.0.113.10; - 一个域名
example.com,DNS 托管在 Gately 支持的服务商; - 两边都装好 Gately,Docker 部署时用 host 网络(
--network host)。安装见安装并登录 Gately; - 家里的 Gately 已经在用,或者至少能在内网用 HTTPS 打开站点。没有时先做添加第一个站点。
国内 VPS 与备案
中国大陆的云服务器上,未备案的域名访问 80、443 会被云厂商拦截。没有备案时选香港或海外的 VPS,或者把对外端口换成非 80、443(访问地址要带端口)。
本文用到的示例值:
| 项目 | 示例值 |
|---|---|
| VPS 公网地址 | 203.0.113.10 |
| frps 绑定端口 / 令牌 | 7000 / 一串随机字符 |
| 隧道远程端口:HTTPS / SSH | 15443 / 15022 |
| 家里运行 Gately 的主机 | 192.168.1.10 |
| 对外域名 | *.example.com |
结果是什么样
访客 198.51.100.7
   │ ① TLS(SNI = photos.example.com)或 SSH,连 VPS:443
   ▼
┌─────────────────────── VPS 203.0.113.10(Gately) ───────────────────────┐
│ 协议分流 :443 ─┬─ SSH ────────────────────────▶ 127.0.0.1:15022(不发 PROXY)│
│                └─ 其余(TLS)── 先写 PROXY v2 ─▶ 127.0.0.1:15443           │
│                    ② PROXY 头里记着 198.51.100.7                           │
│ frps :7000(代理监听地址 127.0.0.1,远程端口只在本机可见)                 │
└───────────────────────────────▲──────────────────────────────────────────┘
                                │ ③ frpc 主动连出,隧道里原样转发字节
┌───────────────────────────────┴───── 家里(Gately) ───────────────────────┐
│ frpc:15443 ─▶ 127.0.0.1:443    15022 ─▶ 192.168.1.10:22                    │
│ Web 服务 :443(接收 PROXY 协议,可信来源 127.0.0.0/8)                      │
│   ④ 读出 PROXY 头 → 访客是 198.51.100.7 → 解 TLS → 站点 → 应用              │
└────────────────────────────────────────────────────────────────────────────┘
关键在第 ② 到 ④ 步:协议分流把访客地址写进 PROXY v2 头放在连接最前面,frp 的 tcp 代理只搬运字节、不改内容,头原封不动地到达家里的 Gately。家里的 Gately 只信任来自 127.0.0.1(本机的 frpc)的 PROXY 头。
证书放在哪一端
两种方案都能保留真实 IP,按你更看重什么来选:
| 方案 A:证书在家里(本文主线) | 方案 B:证书在 VPS | |
|---|---|---|
| TLS 在哪里解开 | 家里的 Gately | VPS 上的 Gately |
| VPS 能看到什么 | 只看到域名(SNI)和加密后的流量 | 完整的请求内容 |
| 证书和私钥 | 只在家里 | 在 VPS 上 |
| WAF、网页认证、缓存在哪里做 | 家里 | VPS(攻击请求在 VPS 就被拦下,不占家里上行带宽) |
| 家里断线时 | 访客连接失败 | VPS 能返回自定义错误页 |
| 证书签发 | DNS-01 | DNS-01 或 HTTP-01 |
| 家里的局域网访问 | 同一个监听、同一张证书,内外网地址一样 | 家里另配证书,或内网走 http |
方案 A 适合把 VPS 当成一根「网线」、数据只在自己家里解密的人;方案 B 适合想在入口处挡掉扫描与攻击、让家里少处理流量的人。下面先完整做方案 A,再在「方案 B 的改法」一节给出不同的部分。
步骤
1. VPS:安装 frps 并建实例
- 在 VPS 的 Gately 打开「组网与穿透 → frp」,切到「服务端 frps」页。页面下方「frp 在线安装」显示尚未安装时,点「下载安装」;
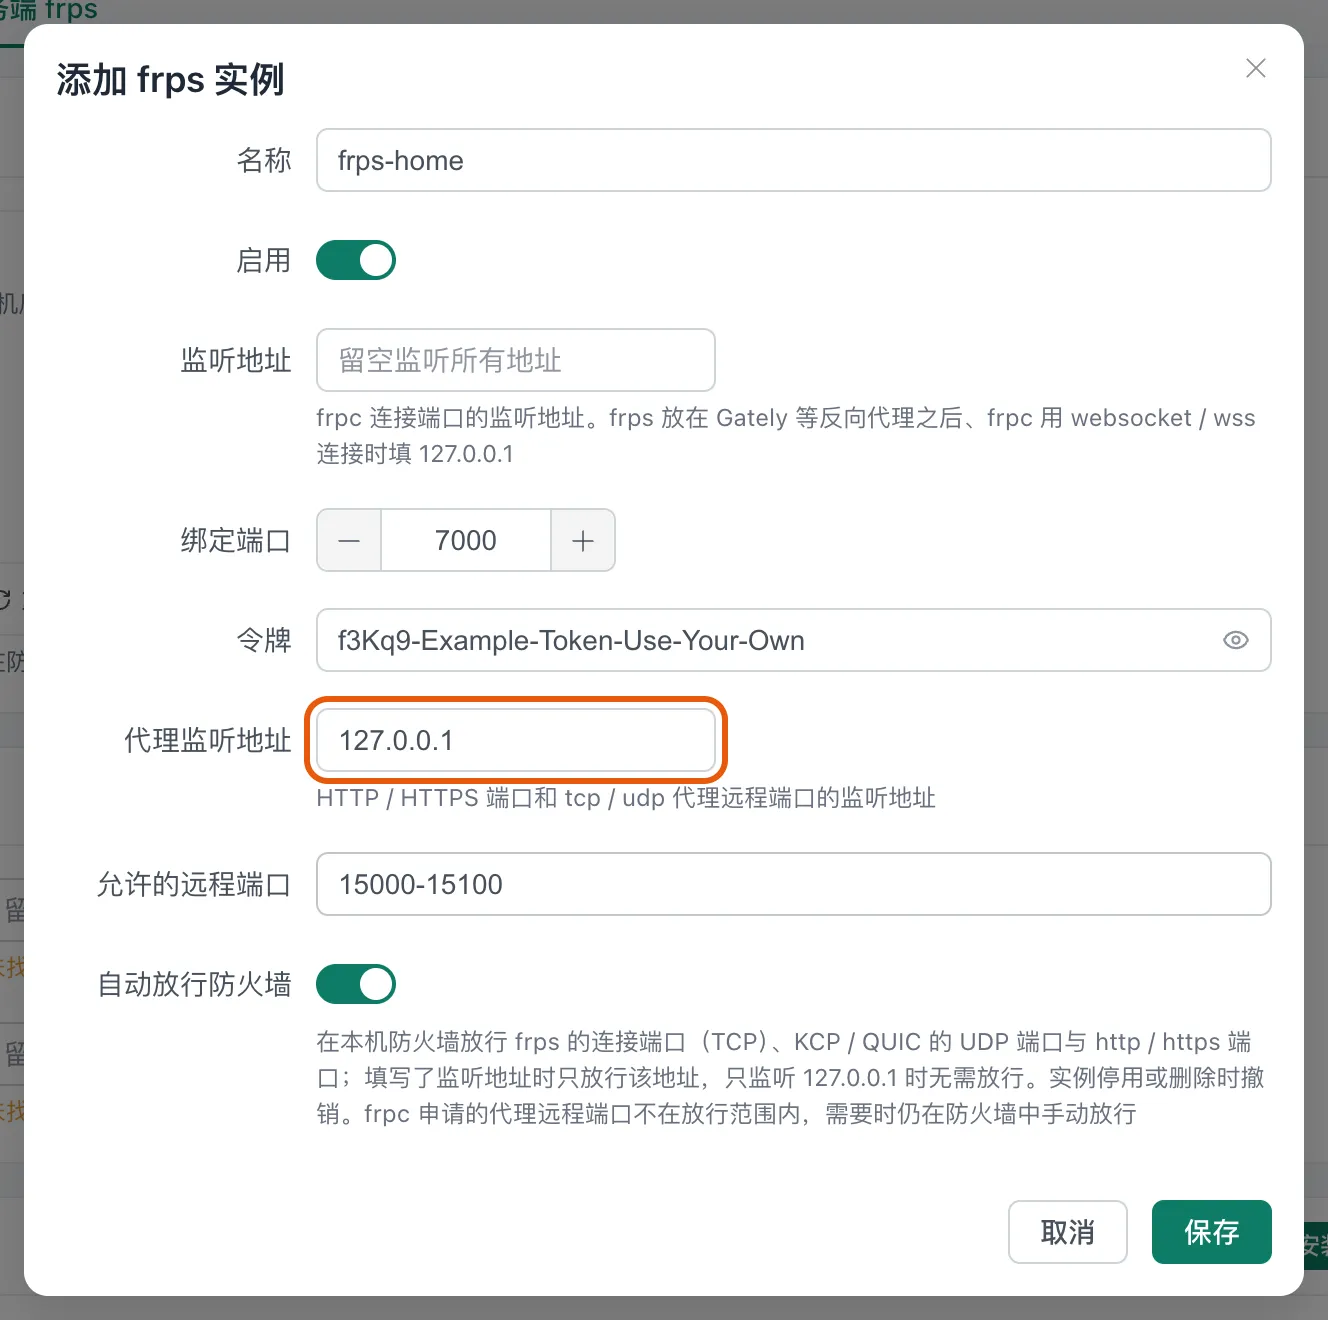
- 点「添加 frps 实例」,填写:
- 「名称」:
frps-home; - 「绑定端口」:
7000,frpc 连这个端口; - 「令牌」:一串足够长的随机字符,例如
openssl rand -base64 24的输出,frpc 要填同一个; - 「代理监听地址」:
127.0.0.1。这是保留真实 IP 方案安全的关键:frpc 申请的远程端口 15443、15022 只在 VPS 本机监听,外部连不到,也就没有人能绕过协议分流、直接往隧道里塞一个伪造的 PROXY 头; - 「允许的远程端口」:
15000-15100,限制 frpc 能申请的端口范围; - 打开「自动放行防火墙」,Gately 在 VPS 的防火墙放行 7000;
- 「名称」:
- 点「保存」,实例卡片显示「运行中」。
- 在云厂商控制台的安全组放行 TCP
7000和443,其余端口保持关闭。
想让 frps 只接受家里连接时,在实例的「IP 访问控制」选「白名单」并填家里的出口网段;家里出口 IP 经常变时保持「关闭」,靠令牌认证。
2. 家里:frpc 连到 VPS
- 在家里的 Gately 打开「组网与穿透 → frp」,「客户端 frpc」页,没有安装时先在页面下方「下载安装」;
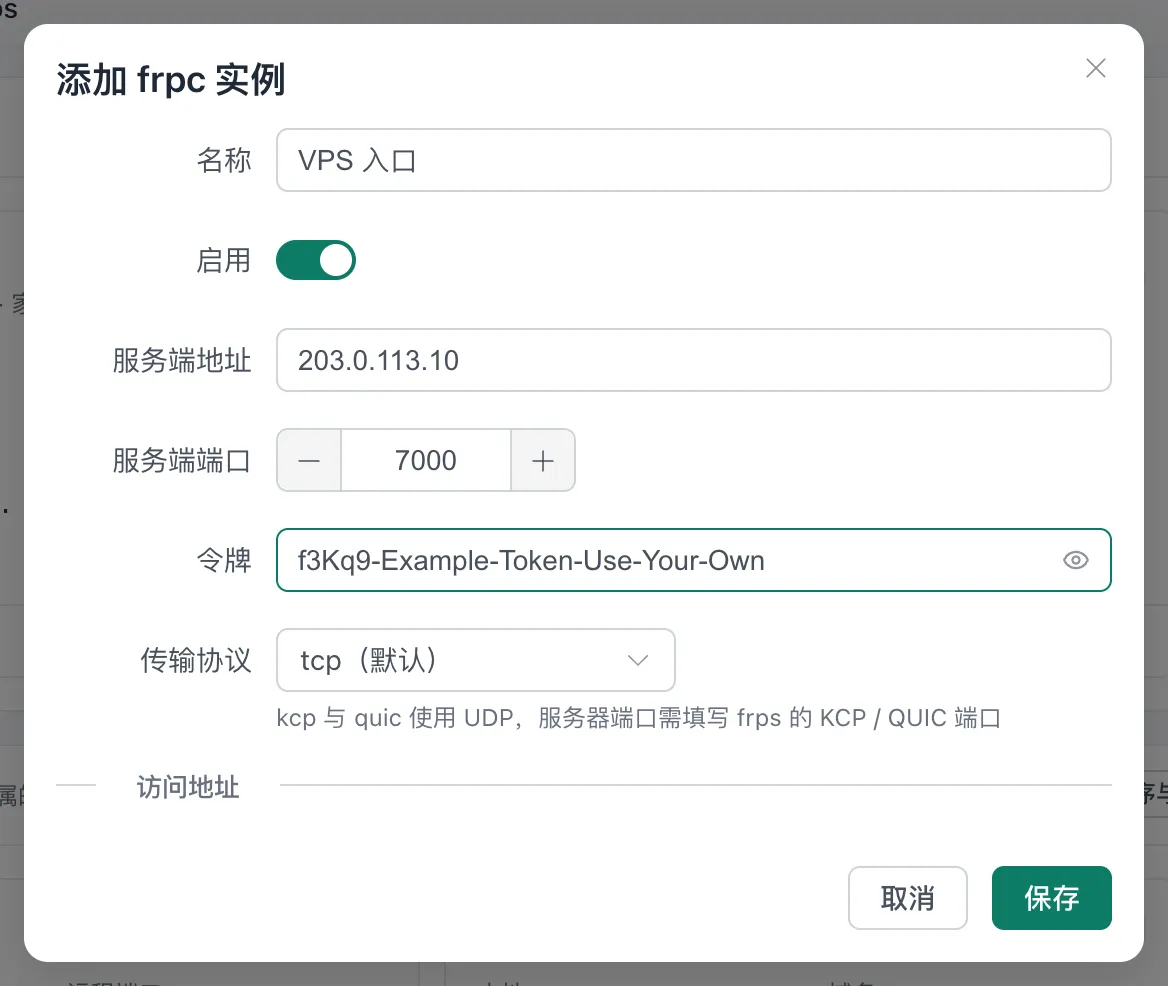
- 点「添加 frpc 实例」:「名称」
VPS 入口,「服务端地址」203.0.113.10(也可以填 VPS 的域名),「服务端端口」7000,「令牌」与 frps 相同,「传输协议」保持tcp(默认); - 保存。实例卡片显示「运行中」,VPS 的 frps 运行日志里出现 frpc 登录的记录。
3. 家里:添加两个 tcp 代理
在「代理」区域点「添加代理」:
| 字段 | HTTPS 代理 | SSH 代理 |
|---|---|---|
| 所属实例 | VPS 入口 | VPS 入口 |
| 名称 | home-https | home-ssh |
| 类型 | tcp | tcp |
| 本地地址 | 127.0.0.1 | 192.168.1.10 |
| 本地端口 | 443(家里 Gately 的 HTTPS 监听端口) | 22 |
| 远程端口 | 15443 | 15022 |
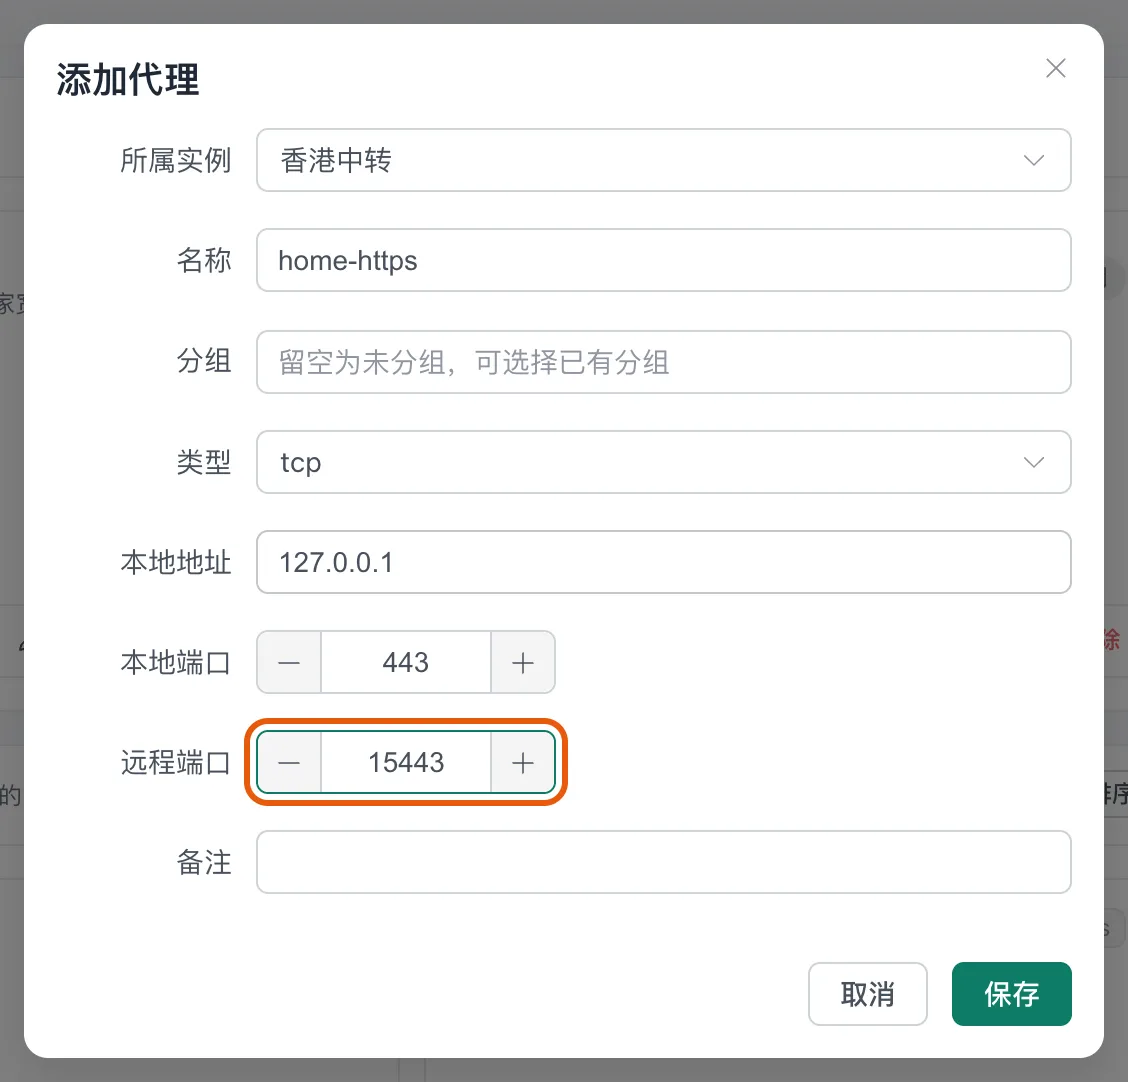
HTTPS 代理的「本地地址」一定要填 127.0.0.1:frpc 从本机连接 Gately,下一步把 127.0.0.0/8 设为可信 PROXY 来源才对得上。类型选 tcp,http、https 类型的代理会由 frps 重新处理请求,PROXY 头无法透传。
保存后 frpc 自动重启。VPS 上执行 ss -ltn | grep -E '1544|1502',能看到 127.0.0.1:15443 与 127.0.0.1:15022 在监听。
4. 家里:Web 服务接收 PROXY 协议
打开「Web → Web 服务」,点页头的「全局设置」,「可信 PROXY 来源」填
127.0.0.0/8,保存。只有这里列出的来源发来的 PROXY 头才会被采信;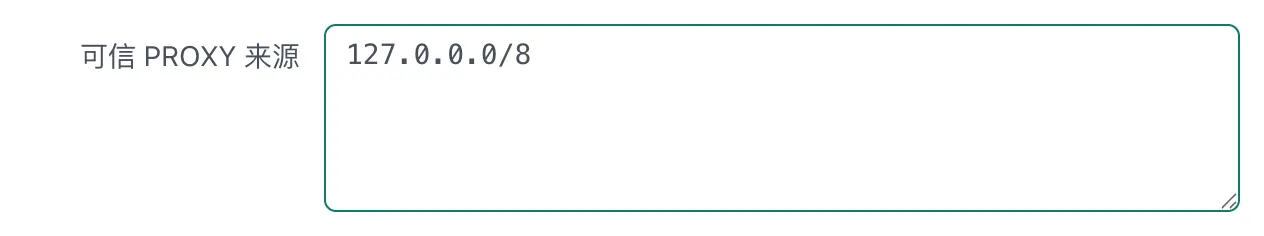
编辑家里的 HTTPS 监听(没有就「添加监听」:端口
443,HTTPS 开启),展开「高级设置」,打开「接收 PROXY 协议」,保存;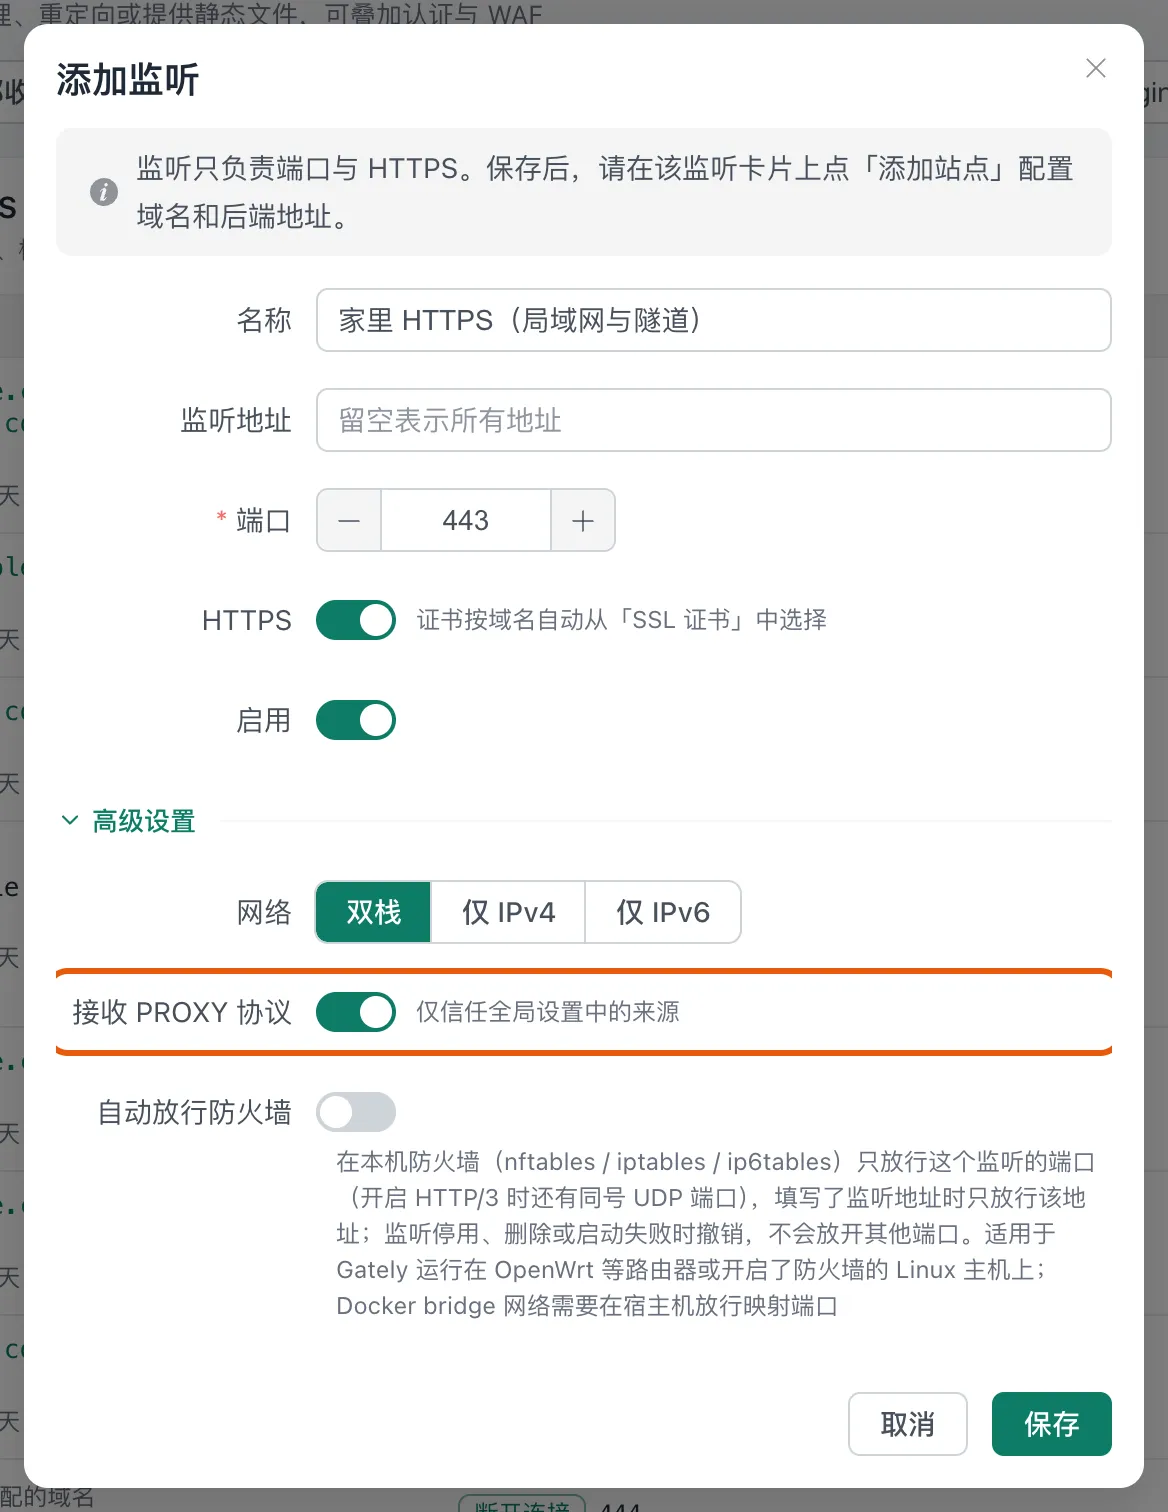
在这个监听上添加站点,例如
photos.example.com→http://192.168.1.10:2283。站点设置与平时相同,见给 Jellyfin、Immich、Home Assistant、Vaultwarden 加 HTTPS 和登录;申请覆盖
*.example.com的证书,验证方式选「DNS-01(支持通配符)」:家里没有公网入口,DNS-01 只需要 DNS 服务商的 API。步骤见泛域名证书与动态域名。
这个监听同时服务局域网和隧道:局域网设备直接连接,没有 PROXY 头,按 TCP 来源处理;来自 127.0.0.1 的 frpc 连接带着 PROXY 头,按头里的访客地址处理。
先填可信来源,再开接收 PROXY
打开「接收 PROXY 协议」却没有填可信来源时,监听启动失败,运行日志显示「已开启接收 PROXY 协议,但未配置可信来源」。
5. VPS:协议分流规则
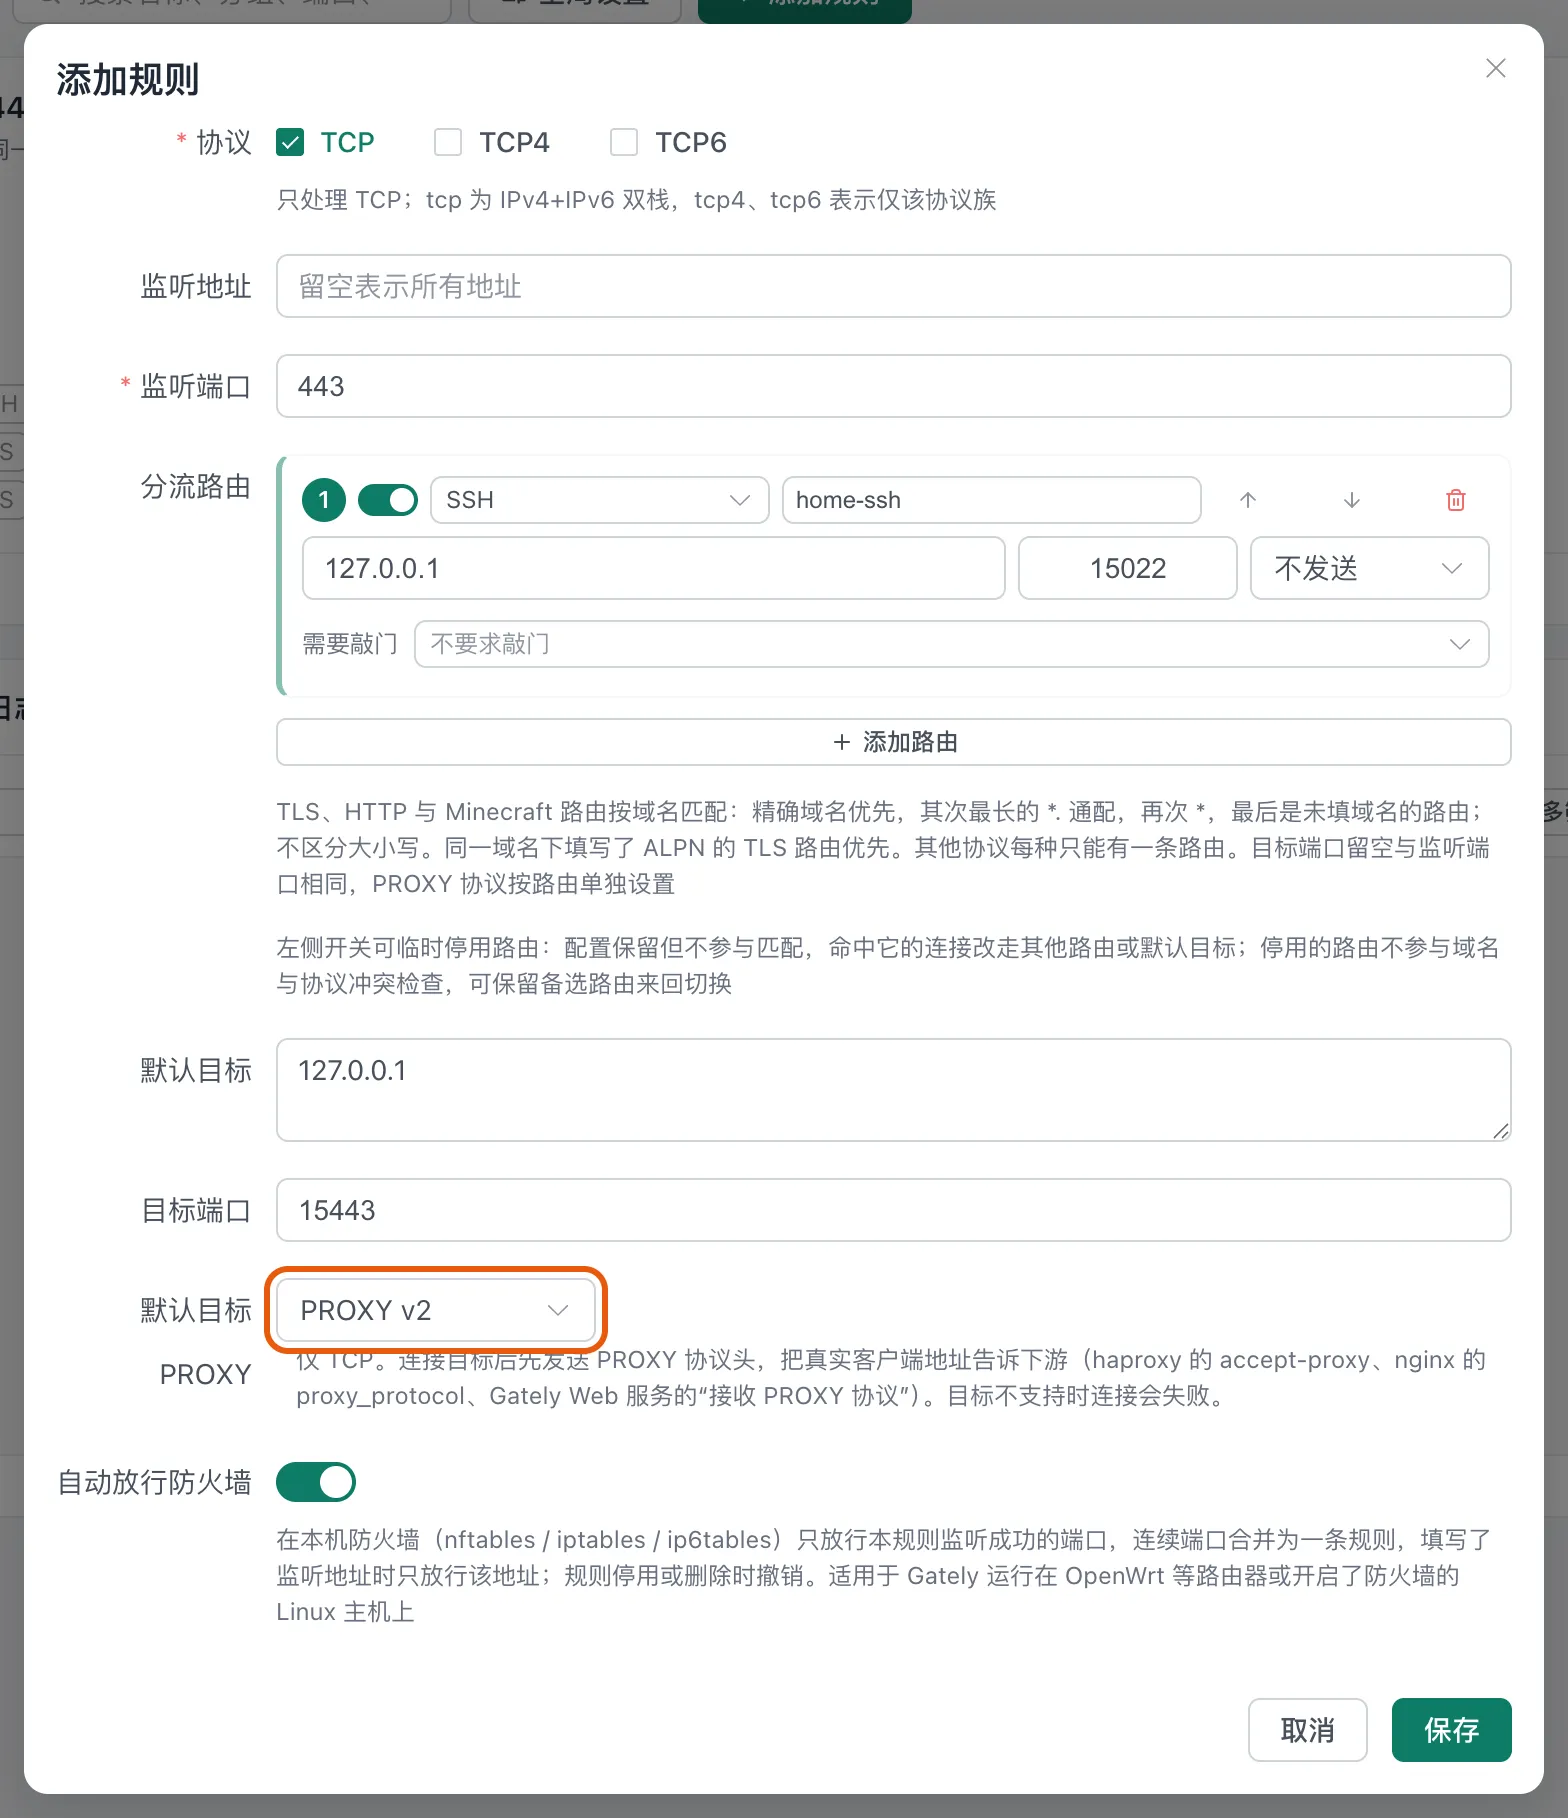
- 在 VPS 的 Gately 打开「网络 → 协议分流」,点「添加规则」;
- 「名称」
443 入口(回家),「协议」保持TCP(双栈),「监听地址」留空,「监听端口」443; - 「分流路由」第 1 条:协议选「SSH」,名称
home-ssh,目标地址127.0.0.1,目标端口15022,PROXY 保持「不发送」(sshd 不认识 PROXY 头); - 「默认目标」填
127.0.0.1,「目标端口」15443,「默认目标 PROXY」选「PROXY v2」。所有 TLS 连接以及没匹配到路由的连接都进入 HTTPS 隧道; - 打开「自动放行防火墙」;
- 保存。规则卡片显示监听
:443。
VPS 自己也要跑网站时,再加一条 TLS 路由:域名填 blog.example.com,目标指向 VPS 本机的 Web 服务(例如 127.0.0.1:8443,那个监听同样开「接收 PROXY 协议」、VPS 的可信 PROXY 来源填 127.0.0.0/8)。精确域名优先于默认目标,家里的域名继续走隧道。
6. DNS 指向 VPS
所有对外域名解析到 VPS:
- VPS 的公网 IP 固定时,在 DNS 服务商处手工加两条 A 记录:
@与*→203.0.113.10; - 想交给 Gately 维护(VPS 换 IP 或重装后自动更新),在 VPS 的 Gately 建动态域名任务:「IP 来源」用「查询接口」获取 IPv4,「解析记录」加
@与*两条A记录,记录值{ipv4Addr}。家里的 Gately 不要再为这些名字写 A 记录,避免两边互相覆盖。
双栈:IPv6 访客直连回家
家里有公网 IPv6 时,可以让 IPv6 访客直接连家里、IPv4 访客走 VPS:VPS 的 DDNS 只写 A 记录,家里的 DDNS 只写 AAAA 记录({ipv6Addr}),家里的 443 监听「网络」用「双栈」并放行 IPv6 入站。两条路径到达的是同一个监听、同一张证书,日志里都是真实 IP。
7. SSH 等非 HTTP 服务
第 5 步已经让 SSH 走 443:
ssh -p 443 user@ssh.example.comSSH 客户端连接后先发送 SSH-2.0-…,协议分流认出它,转到 127.0.0.1:15022,再经隧道到家里的 192.168.1.10:22。要注意两点:
- sshd 不支持 PROXY 协议,家里 sshd 日志里的来源是 frpc 所在主机的地址。按来源限制 SSH 要在 VPS 上做:编辑协议分流规则,「IP 访问控制」选「白名单」填你常用的出口网段;或者在 VPS 的「入侵防护」开防火墙同步,被封的 IP 连 443 都连不上;
- 家里的 sshd 只用密钥登录(
PasswordAuthentication no)。
其他协议照此办理:在家里 frpc 加一个 tcp 代理,在 VPS 协议分流里加一条对应协议的路由(RDP 远程桌面、OpenVPN、MQTT 等,协议分流能识别的列表见协议分流)。支持 PROXY 协议的后端(haproxy、开了 proxy_protocol 的 nginx、另一台 Gately)可以选「PROXY v2」带上真实 IP。
8. 入侵防护放在哪一端
- VPS 上:访客的 TCP 连接直接到达 VPS,入侵防护的防火墙封禁在这里最有效。打开「入侵防护 → 设置」的「同步到系统防火墙」,从模板添加「SSH(日志文件)」保护 VPS 自己的 SSH,开启「诱饵端口」与「端口扫描检测」;
- 家里:隧道流量在家里的来源都是
127.0.0.1,家里写进系统防火墙的封禁管不到它们。家里的 Web 服务按 PROXY 头里的真实 IP 做 IP 名单、国家过滤、认证失败封禁和 WAF,这些照常生效。
需要在家里发现攻击、在 VPS 上封禁时,用 API 自动化调用 VPS 的手动封禁接口。
方案 B 的改法:证书放在 VPS
和方案 A 不同的地方:
- 家里:加一个明文监听给隧道用。「添加监听」:「监听地址」
127.0.0.1,「端口」8080,关闭 HTTPS,「高级设置」里打开「接收 PROXY 协议」;在这个监听上添加与 443 监听相同的站点(可以用站点卡片上的「复制」,在弹窗的「所属监听」里选这个新监听)。可信 PROXY 来源仍是127.0.0.0/8; - 家里 frpc:tcp 代理
home-http,本地127.0.0.1:8080,远程端口15080; - VPS:在 VPS 的「SSL 证书」申请
*.example.com(DNS-01 或 HTTP-01 都可以);协议分流规则的默认目标改为 VPS 本机 Web 服务的 HTTPS 监听,或者不用协议分流,让 VPS 的 Web 服务直接监听 443; - VPS 的站点:每个域名一个站点,类型「反向代理」,后端地址
http://127.0.0.1:15080,「选项」里保持「添加 X-Forwarded-*」,展开「高级选项」勾选「向后端发送 PROXY v2(传递真实 IP,需后端支持)」。WAF、网页认证、缓存、自定义错误页都在这里配置; - 多个域名共用一个后端时,也可以只建一个域名为
*.example.com的站点。
家里的 Gately 从 PROXY 头拿到访客真实 IP;经可信 PROXY 来源进入的 X-Forwarded-Proto: https 会被采信,家里的站点按 HTTPS 处理(登录 Cookie 带 Secure,不会再跳转到 https)。frp 0.50 起 frpc 与 frps 之间默认使用 TLS 加密,VPS 到家里这一段的明文 HTTP 在隧道里是加密传输的。
登录放在家里、VPS 只做 WAF 的「双层 Gately」也可以:VPS 站点勾选「转发 Gately 登录 Cookie」,家里的站点照常开网页认证。想让已登录用户跳过 VPS 的 WAF,再在两端全局设置里填相同的「认证标记密钥」,VPS 站点开「信任后端认证标记」,家里站点开「信任已登录用户」,见 Web 服务。
带宽与延迟
- 带宽:访客下载的数据先从家里上传到 VPS,再从 VPS 发给访客。速度取家里上行带宽与 VPS 带宽中较小的那个;VPS 按流量计费时,一份数据会计入 VPS 的入站和出站各一次(多数厂商只对出站计费)。看电影、同步大文件之前先算一下 VPS 的流量额度;
- 延迟:每个请求多绕一段「VPS ↔ 家」的往返。VPS 离家越近越好,同城或同省的云服务器多出几毫秒,到香港通常是几十毫秒。在家里
ping 203.0.113.10能看到这段延迟; - 丢包线路:家到 VPS 的线路晚高峰丢包严重时,frpc 的「传输协议」可以改成
kcp或quic(VPS 的 frps 要设置对应的「KCP 端口(UDP)」或「QUIC 端口(UDP)」并在安全组放行 UDP)。先用默认的 tcp,遇到问题再换; - HTTP/3:协议分流只处理 TCP,经 VPS 访问时浏览器使用 HTTP/2,不影响使用;
- 在家时:局域网里用内网 DNS 把
*.example.com解析到192.168.1.10,流量不绕 VPS。导航面板的「内网地址」也能做到,见导航面板。
验证
在家外面(手机流量)访问:
bashcurl -I https://photos.example.com/返回应用的响应头,证书是家里那张(方案 A):
bashecho | openssl s_client -connect photos.example.com:443 -servername photos.example.com 2>/dev/null \ | openssl x509 -noout -subject -enddate在家里的 Gately 打开「Web → Web 服务」,站点卡片上点「连接」查看实时连接,来源显示你手机的公网 IP;「网络拓扑」与「访客审计」里也是真实 IP;
VPS 的协议分流卡片上,默认目标的连接数在增长;家里 frpc 实例卡片显示「运行中」;
SSH:
ssh -p 443 user@ssh.example.com能登录;确认隧道端口没有对外暴露(在家外面执行,应该超时或被拒绝):
bashnc -vz -w 5 203.0.113.10 15443
常见问题
家里的日志里访客全是 127.0.0.1
逐项检查:VPS 协议分流的「默认目标 PROXY」是否选了「PROXY v2」;家里监听是否打开了「接收 PROXY 协议」;家里全局设置的「可信 PROXY 来源」是否包含 127.0.0.0/8;frpc 代理的「本地地址」是否为 127.0.0.1(填成 192.168.1.10 时连接来源是网卡地址,不在可信来源里,PROXY 头会被忽略);代理类型是否为 tcp。
浏览器报 SSL 错误或连接被重置
PROXY 头和后端对不上:协议分流发了 PROXY v2,家里监听没开接收,TLS 握手的第一个字节是 PROXY 头,握手失败。反过来,家里开了接收、来源可信但 VPS 没发头,这种情况仍能正常工作。两端设置保持一致即可。
打开网页显示 502 或一直转圈
隧道没通。看家里 frpc 实例卡片与运行日志:「令牌」不一致、VPS 安全组没放行 7000、frps「允许的远程端口」不包含 15443 都会让 frpc 登录或代理注册失败。在 VPS 上 ss -ltn | grep 15443 没有输出说明代理没注册成功。
SSH 连不上,网站正常
SSH 路由的 PROXY 选了 PROXY v2,sshd 收到不认识的数据直接断开,改为「不发送」。也检查家里 frpc 的 home-ssh 代理与 sshd 是否在 22 端口。
证书签发失败
方案 A 的证书在家里签发,家里没有公网入口,只能用 DNS-01。HTTP-01 与 TLS-ALPN-01 都需要 CA 能从公网连到签发证书的那台 Gately。
家里断网后网站打不开,VPS 没有任何提示
方案 A 中 VPS 只转发 TCP,家里不在线时连接直接失败。需要友好的维护页时用方案 B,在 VPS 站点的「错误页」里设置 502/503 的页面。
速度比在家慢很多
测一下家里的上行带宽和 VPS 的带宽,取较小值就是上限。frps 所在 VPS 带宽很小(例如 5 Mbps)时,看高清视频会卡,这是线路上限;可以在家时走内网、在外面降低清晰度,或换带宽更大的 VPS。
下一步
- 一个端口承载更多协议:一个 443 端口跑所有服务;
- frp 本身的更多用法(多实例、KCP / QUIC、来源 IP 白名单):frp 内网穿透、frp 模块文档;
- VPS 上替换 haproxy、nginx、fail2ban:云服务器上替换 haproxy + nginx + fail2ban + acme.sh;
- 家里这一侧的完整配置:家庭 NAS 外网访问全流程;
- 模块参考:协议分流、Web 服务 · 传输与协议、入侵防护。